Der Safety-Specialist-Ansatz betrachtet Maschinensicherheit nicht lediglich als ein Relais, eine fehlersichere PLC oder ein nach einer Prüfung erworbenes Zertifikat, sondern als eine über den gesamten Lebenszyklus gesteuerte Ingenieurdisziplin. Die in den aktuellen SITRAIN-Programmen von Siemens gemeinsam mit dem TÜV durchgeführten Schulungen und Prüfungen zur funktionalen Sicherheit umfassen Risikobeurteilung, Anforderungen an Sicherheitsfunktionen, den Rahmen von EN ISO 13849-1 und IEC 62061, Verifizierung, Validierung, Änderungen und Dokumentation. Ein erfolgreich abgeschlossenes Programm ist ein Nachweis persönlicher Kompetenz; allein belegt es nicht die Sicherheit einer bestimmten Maschine, eines Projekts oder der eingesetzten Siemens-Produkte. Ein sicheres Ergebnis hängt neben einem kompetenten Team auch von einer korrekten Risikoanalyse, geeigneter Komponentenauswahl, Berechnung, Umsetzung und Abnahmeprüfung vor Ort ab.
Was bedeutet TÜV-zertifizierte Sicherheitskompetenz?
Die auf den offiziellen SITRAIN-Seiten von Siemens aufgeführten Programmbezeichnungen und Bedingungen können je nach Land variieren. Die aktuelle Seite für die Maschinenindustrie im Vereinigten Königreich führt das Programm „Functional Safety for the Machine Industry Workshop & Certification“ unter dem Code ST-NSST auf. Das ausführliche Programm in den Niederlanden beschreibt das persönliche TÜV-Zertifikat nach bestandener Prüfung hingegen im Rahmen von TÜV SÜD und „Siemens Functional Safety Professional“. Deshalb sollten in Angeboten oder Lebensläufen keine unklaren Formulierungen wie „System mit TÜV“ verwendet werden. Stattdessen sind Zertifikatsbezeichnung, Geltungsbereich, Zertifizierungsstelle, Nummer und Gültigkeitsbedingungen der betreffenden Person anhand des Zertifikats in der dort angegebenen Form zu bestätigen.
Ein wesentlicher Wert der Schulung liegt darin, vor der Produktanwendung Methodenwissen zu vermitteln. Die Kursbeschreibungen von Siemens behandeln Rechtsvorschriften und Normen, Risikobeurteilung, Spezifikation der Sicherheitsanforderungen, Architekturen, Zuverlässigkeitsparameter, Software, Verifizierung und Validierung im Zusammenhang. Dies geht weit über eine Produktauswahlliste hinaus. Statt eine fertige Schaltung zu kopieren, hinterfragt die Fachkraft, wie eine gefährliche Bewegung entsteht, bei welchem Ereignis welcher sichere Zustand erforderlich ist und mit welchen Nachweisen die Konstruktion dessen Erreichen belegt.
| Phase | Zentrale Frage der Fachkraft | Erwartete Projektdokumentation |
|---|---|---|
| Risikobeurteilung | Wer kann bei welcher Verwendung und Fehlanwendung welcher Gefährdung ausgesetzt sein? | Grenzen der Maschine, Aufgaben, Gefährdungsliste, Ausgangsrisiko und Entscheidungen zur Risikominderung |
| Anforderungen | Wann wird die Funktion ausgelöst, was ist der sichere Zustand und innerhalb welcher Zeit muss er erreicht werden? | Spezifikation der Sicherheitsanforderungen, PLr- oder SIL-Ziel, Reaktionszeitbudget |
| Entwurf | Erfüllt die gesamte Kette vom Sensor bis zum Aktor das Ziel? | Architektur, Schaltplan, Berechnung, Gerätevarianten, Fehlerreaktionen und Softwareentwurf |
| Verifizierung | Erfüllen Entwurf und Berechnung die schriftlich festgelegten Anforderungen? | Unabhängige Überprüfung, Berechnungsergebnisse, Codeprüfung und Rückverfolgbarkeitsmatrix |
| Validierung | Zeigt die reale Maschine unter allen vorgesehenen Bedingungen das korrekte sichere Verhalten? | FAT/SAT-Szenarien, Messungen, Fehlerinjektion sowie Abweichungs- und Abschlussprotokolle |
Von der Risikobeurteilung zur Sicherheitsfunktion
Die Arbeit beginnt nicht mit dem Hardwarekatalog, sondern mit der Festlegung der Grenzen der Maschine. Normalbetrieb, Einrichten, Reinigung, Störungsbeseitigung, Instandhaltung, Trennen von Energiequellen und vorhersehbare Fehlanwendung werden einzeln betrachtet. Gefährdungen wie Schneiden, Einklemmen, Quetschen, Herausschleudern, Elektrizität, Druck, Temperatur und unerwartete Bewegungen werden zusammen mit der jeweiligen Exposition der betroffenen Person erfasst. Inhärent sichere Konstruktion und mechanische Schutzeinrichtungen haben Vorrang. Eine steuerungsbasierte Sicherheitsfunktion ist Teil eines umfassenderen Risikominderungsplans; sie ersetzt nicht automatisch eine Schutzeinrichtung oder ein Arbeitsverfahren.
Eine verständliche Formulierung für jede Funktion verbessert den Entwurf, beispielsweise: „Beim Öffnen der Schutztür wird die gefährliche Antriebsenergie innerhalb der festgelegten Zeit abgeschaltet; nach dem Schließen der Tür erfolgt kein automatischer Wiederanlauf.“ Anschließend werden Eingangsgerät, Logik, sichere Kommunikation, Ausgangs- und Leistungselement festgelegt. Beim Ansatz nach EN ISO 13849-1 wird der erforderliche Performance Level PLr, beim Ansatz nach IEC 62061 das erforderliche SIL-Ziel aus der Risikobeurteilung abgeleitet. Diese beiden Kenngrößen werden nicht automatisch durch den höchsten auf einer Komponente angegebenen Wert erreicht. Kategorie oder Architektur, Wahrscheinlichkeit eines gefahrbringenden Ausfalls, Diagnosedeckungsgrad, Ausfälle gemeinsamer Ursache, Betriebszyklus und Softwaremaßnahmen werden für die gesamte Funktion bewertet.
Warum müssen Reaktionszeit und Anhalteweg gesondert nachgewiesen werden?
Die korrekte Funktion der elektrischen Logik allein beweist nicht, dass eine gefährliche Bewegung rechtzeitig zum Stillstand kommt. Sensorerfassungszeit, sicherer Eingangs- und Steuerungszyklus, Netzwerkaktualisierung, sicherer Ausgang, Verhalten von Schütz oder Antrieb sowie mechanische Verzögerung ergeben zusammen die Gesamtreaktionszeit. Bei der Positionierung eines Lichtvorhangs oder Flächenscanners sind die gemessene Nachlaufzeit und das Verfahren der einschlägigen Norm anzuwenden. Ändern sich Maschinenlast, Geschwindigkeit, Bremsenverschleiß oder Produktrezeptur, ist die bisherige Abstandsberechnung erneut zu bewerten.
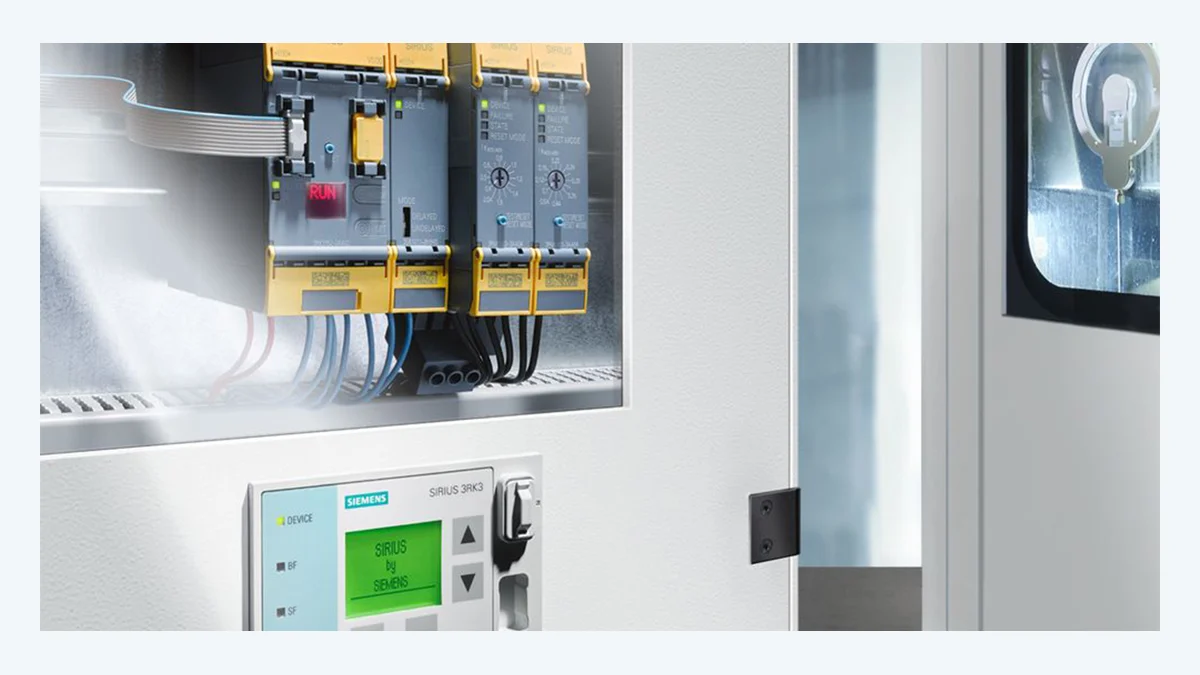
SIRIUS 3SK-Sicherheitsschaltgeräte für kompakte Funktionen
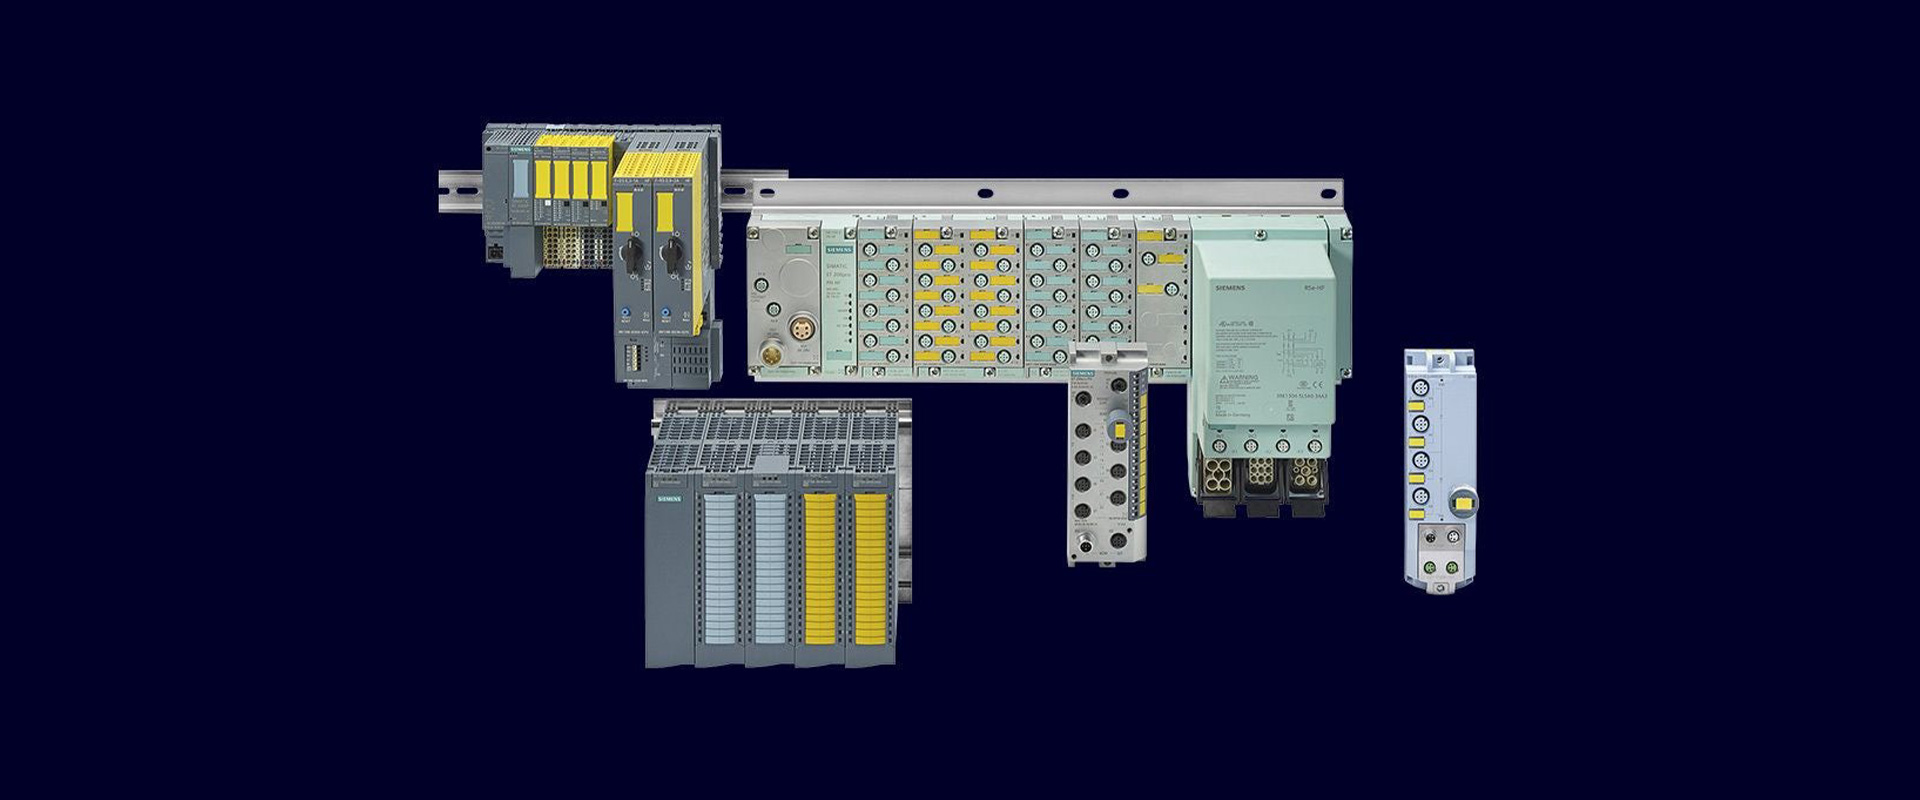
Die SIRIUS 3SK-Familie bietet modulare Optionen zur Auswertung von Sensoren und zur sicheren Abschaltung bei Maschinensicherheitsfunktionen wie Not-Halt und Schutztürüberwachung. Die aktuelle Produktseite von Siemens positioniert die 3SK1-Familie für einfachere Anwendungen und die per Software parametrierbare 3SK2-Familie für komplexere Anforderungen. Die einzeln abschaltbaren sicheren Ausgänge von 3SK2, Ein-/Ausgangserweiterungen und die Diagnoseübertragung an das übergeordnete Steuerungssystem können bei kompakten Maschinen eine Alternative zu verdrahteten Anordnungen mit mehreren Relais darstellen.
Die Angabe „bis SIL 3 und PL e“ auf der Produktseite beschreibt den maximalen Einsatzrahmen, den die Familie mit geeigneter Variante und Architektur erreichen kann. Bei der Auswahl eines 3SK sind die konkrete Bestellnummer, Eingangstyp, Ausgangstechnologie, Erweiterungsanbindung, Rückführkreisüberwachung, Reset-Verhalten, Versorgung und Umgebungsbedingungen anhand der Produktdokumentation zu prüfen. Die Rückmeldung verschweißter Schützkontakte, Kurzschluss- und Querschlussdiagnose, Leitungsführung und Maßnahmen gegen Fehler gemeinsamer Ursache fließen in die Funktionsberechnung ein. Ein an die Standard-PLC gesendetes Statusbit dient der Diagnose; ohne geeignete sichere Architektur gilt dieses Bit nicht als sicherheitsgerichtete Steuerung.
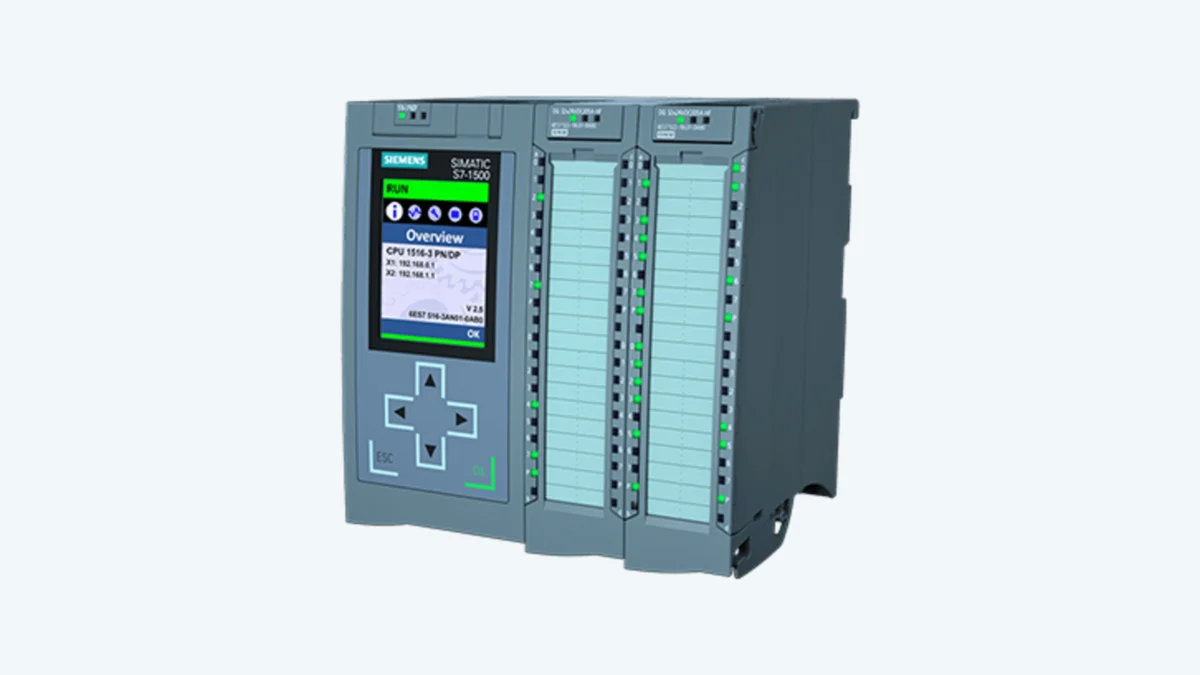
Programmierbare und skalierbare Sicherheit: SIMATIC F-CPU
Steigen die Anzahl der Funktionen, der Bedarf an sicheren Daten zwischen Zellen oder die Diagnoseanforderungen, kommen fehlersichere SIMATIC-Steuerungen in Betracht. Die aktuelle Seite zum SIMATIC Controller Selection Guide von Siemens führt fehlersichere Optionen als Auswahlkriterium im Steuerungsportfolio auf. Die Dokumentation der S7-1500 F-CPU erläutert, dass Standard- und Sicherheitsprogramme auf derselben CPU verarbeitet werden können und fehlersichere Kommunikation sowie dezentrale Strukturen unterstützt werden. Der Projektnutzen besteht darin, Standardautomatisierung und Sicherheitsengineering in einer gemeinsamen Werkzeugkette abbilden zu können. Das Sicherheitsprogramm muss dennoch mit gesonderten Berechtigungen, Signaturen, Übersetzungsinformationen und einem eigenen Abnahmeprozess verwaltet werden.
Die CPU-Leistung wird nicht allein anhand der Anzahl der Programmzeilen ausgewählt. Sichere Zykluszeit, gesamte F-I/O, PROFIsafe-Verbindungen, Motion- oder Technologieaufgaben, Netzwerktopologie, Speicher, Ersatzteilstandard und künftige Erweiterungen werden gemeinsam betrachtet. Sichere Programmbausteine sollten in verständliche Funktionen gegliedert sein; Reset, Wiedereingliederung, Übergangsmodus, Wartungsfreigabe und Wiederanlaufbedingungen müssen eindeutig sein. Bei einer Softwareänderung wird nicht nur das geänderte Netzwerk getestet. Eine Änderungsauswirkungsanalyse legt fest, welche betroffenen Funktionen einem Regressionstest unterzogen werden.
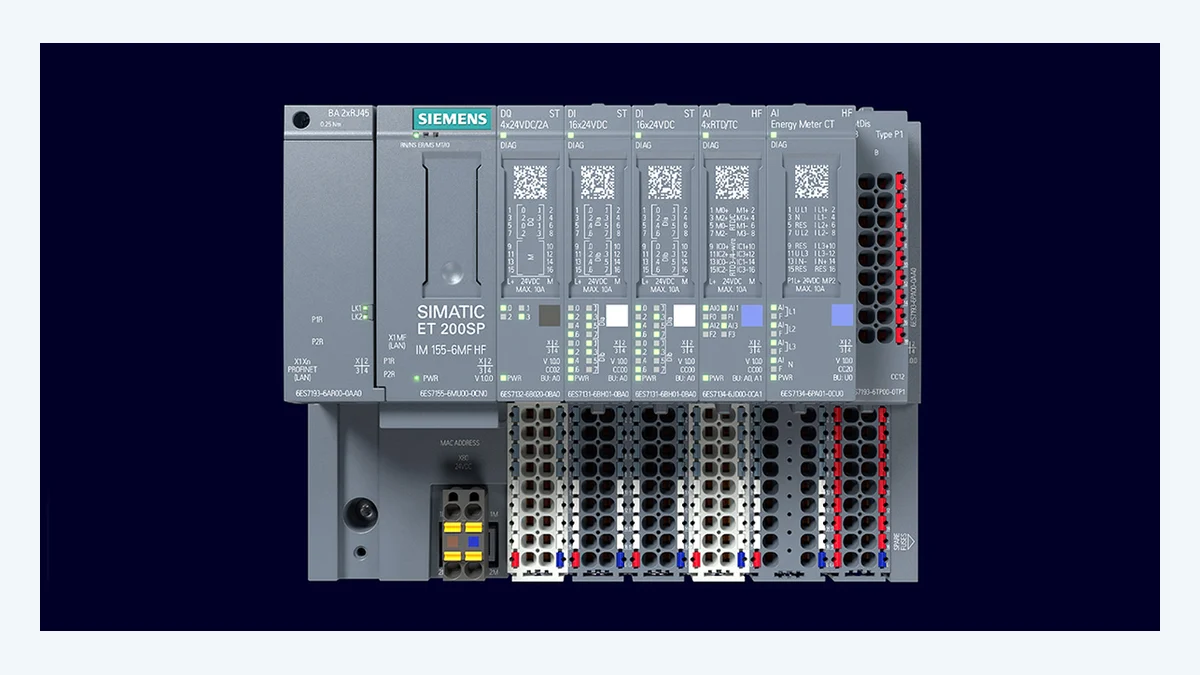
Dezentrale Signalebene: fehlersichere SIMATIC ET 200SP-I/O
Dezentrale I/O im Feld oder in Zellennähe kann Verdrahtung und Diagnose vereinfachen, statt Sicherheitssensoren über lange Leitungen mit dem zentralen Schaltschrank zu verbinden. Die aktuelle ET 200SP-Seite von Siemens erläutert, dass Standard-, Analog-, Technologie- und fehlersichere I/O-Module innerhalb derselben Stationsfamilie verfügbar sind. Das Systemhandbuch beschreibt die Sicherheitskommunikation zwischen F-CPU und fehlersicheren Modulen über PROFIsafe. Die Möglichkeit, Standard- und F-Module in derselben Station einzusetzen, ändert nicht die Sicherheitseigenschaften der einzelnen Kanäle: Ein sicherer Sensor darf nur an den richtigen F-Eingang angeschlossen werden; ein sicherer Ausgang muss über den geeigneten F-Ausgang und eine verifizierte Schaltung realisiert werden.
Bei einer dezentralen Architektur werden Netzwerkunterbrechung, Ziehen eines Moduls, Kanalfehler und Energiewiederkehr in den Prüfplan aufgenommen. Änderungen an der F-Parameteradresse, am Gerätenamen und an der Hardwarekonfiguration sind kontrollierte sicherheitsrelevante Änderungen. Betriebserleichterungen wie Hot Swap oder automatische Neuparametrierung machen die Funktionsprüfung nicht überflüssig. Nach einem Austausch werden das richtige Modul, die korrekte Kanalzuordnung, die richtigen F-Parameter und die Reaktion des endgültigen Schaltelements bestätigt.
Verifizierung und Validierung nicht verwechseln
Die Verifizierung untersucht, ob die Lösung entsprechend den schriftlich festgelegten Anforderungen und Entwurfsregeln umgesetzt wurde. Dazu gehören Schaltplanprüfung, Zuverlässigkeitsberechnung, Konformitätsnachweise der Geräte, Programmprüfung, Zeitberechnung und Rückverfolgbarkeit. Die Validierung prüft hingegen, ob die fertiggestellte Maschine bei bestimmungsgemäßer Verwendung tatsächlich korrekt reagiert. Jede Not-Halt-, Schutztür-, Zweihandsteuerungs-, Lichtvorhang-, sichere Geschwindigkeits- oder Drehmomentabschaltfunktion wird physisch ausgelöst; Ausgang und gefährliche Bewegung werden beobachtet. Vorgesehene Fehler wie Einkanalfehler, Querschluss, Verschweißen von Schützkontakten, Netzwerkausfall und Energiewiederkehr werden mit technisch möglichen und sicheren Methoden herbeigeführt.
Eine unabhängige Prüfung ist insbesondere bei risikoreichen oder komplexen Funktionen wichtig. Auch wenn die Eigenprüfung durch die entwerfende Person sinnvoll ist, muss die Abnahmeverantwortung in der Projektorganisation mit Befugnissen und Unabhängigkeitsgrad festgelegt werden. Die Beteiligung einer TÜV-zertifizierten Fachkraft kann die Prüfqualität unterstützen; der Nachweis ergibt sich dennoch aus den dokumentierten Prüfergebnissen und nicht aus dem Titel der Person. Kalibrierung des Messgeräts, Prüfbedingungen, Abnahmekriterium, Istwert, Nichtkonformität und Korrektur sind im selben Protokoll festzuhalten.
Auswahlcheckliste für Beschaffung und Projektstart
- Sind die Grenzen der Maschine, Benutzeraufgaben, Instandhaltungsszenarien und vorhersehbare Fehlanwendung definiert?
- Sind der sichere Zustand, das PLr/SIL-Ziel und die maximale Reaktionszeit jeder Sicherheitsfunktion schriftlich festgelegt?
- Wurde die bestellte Variante von SIRIUS 3SK, SIMATIC F-CPU oder ET 200SP F-I/O anhand der aktuellen Dokumentation verifiziert?
- Wurde die gesamte Kette einschließlich Sensor, Logik, Netzwerk, Ausgang und mechanischem Stillsetzen berechnet?
- Wurden die Position der Reset- und Wiederanlauf-Bedienelemente, Sichtbereich, Zugang und das Risiko unerwarteter Bewegungen untersucht?
- Sind Standarddaten und sichere Daten in der Diagnoseanzeige und in den PLC-Variablen eindeutig voneinander getrennt?
- Sind Softwareberechtigungen, Versionierung, Signatur, Datensicherung und das Verfahren zur Bewertung von Änderungsauswirkungen definiert?
- Sind FAT, SAT, Nachlaufzeitmessung, Fehlerinjektion und wiederkehrende Nachweisprüfungen geplant?
- Wurden Bezeichnung, Geltungsbereich, Zertifizierungsstelle und aktuelle Gültigkeit des Fachzertifikats anhand des Dokuments geprüft?
Wie bleibt die Fachkompetenz während des Betriebs erhalten?
Ein Sicherheitsprojekt endet nicht mit dem Abnahmeprotokoll. Änderungen wie das Außerkraftsetzen von Schutzeinrichtungen, das Überbrücken eines defekten Sensors, eine schnellere Rezeptur, ein neuer Roboterzugang oder eine andere Last können die ursprünglichen Risikoannahmen ungültig machen. Das Instandhaltungsteam benötigt zur Störungsbeseitigung nicht nur einen Diagnosecode, sondern auch ein sicheres Eingriffsverfahren und eine Prüfcheckliste. Das Intervall wiederkehrender Prüfungen wird anhand des Komponentenhandbuchs, der Zuverlässigkeitsberechnung, der Nutzungshäufigkeit und des betrieblichen Verfahrens festgelegt. Zeigen die Aufzeichnungen fehlgeschlagene Prüfungen oder wiederholte Überbrückungen, sollten statt eines bloßen Gerätetauschs die Risikobeurteilung und die gebrauchstaugliche Gestaltung überprüft werden.
Auch Kompetenz ist ein lebendiges System. Normenrevisionen, Software- und Geräteversionen, neue Bedrohungen sowie organisatorische Rollen müssen im Blick behalten werden. Gibt es eine Befristung des Zertifikats oder Anforderungen an dessen Erneuerung, sind die aktuellen Regeln der Zertifizierungsstelle maßgeblich. Neben der Ausbildung der im Projekt eingesetzten Person sind auch ihre Erfahrung mit vergleichbaren Anwendungen, ihre Produktkenntnisse und ihr Bewusstsein für die Grenzen ihrer Tätigkeit wichtig. So wird der Begriff „zertifizierter Experte“ von einem Marketingetikett zu einer Arbeitsweise, bei der die Begründung von Entscheidungen und das tatsächliche Maschinenverhalten anhand nachvollziehbarer Nachweise dokumentiert und gesteuert werden.
Auch das Siemens Solution Partner-Programm macht die Fachkompetenz der Partner in bestimmten Technologiebereichen durch einen Schulungs- und Zertifizierungsansatz sichtbar. Ein Partner- oder Spezialisierungseintrag auf Unternehmensebene und das TÜV-Zertifikat der Person, die das Projekt tatsächlich plant, sind jedoch nicht gleichwertige Nachweise. Bei der Beschaffung sollten der aktuelle Partnereintrag über den offiziellen Partnerkanal von Siemens und das Zertifikat der eingesetzten Person anhand der Angaben zu Geltungsbereich und Gültigkeit getrennt geprüft werden.