OT-Cybersicherheit und kontrollierter Zugriff im Produktionsnetz
Eine flache Netzwerkstruktur und unkontrollierte Fernzugriffe wurden durch Asset-Transparenz, industrielle Segmentierung und protokollierte Zugriffe in eine verteidigungsfähige OT-Architektur überführt.
Der Firmenname, der Werksstandort und Informationen, die eine Identifizierung des Kunden ermöglichen könnten, wurden entfernt. Die Leistungswerte werden zum Schutz der Vertraulichkeit des Kunden als gerundete Wertebereiche dargestellt.
Die Produktion war vernetzt;
wer worauf zugriff, war nicht ersichtlich.
PLC, HMI, Engineering-Stationen und Drittanbieterzugriffe arbeiteten unter derselben Vertrauensannahme im Netzwerk; Asset-Inventar und Änderungshistorie konnten nicht aktuell gehalten werden.
Das Ziel war nicht nur, eine Firewall hinzuzufügen, sondern eine mehrschichtige OT-Sicherheit aufzubauen, die Zugriffe ohne Produktionsstillstand begrenzt und überwacht sowie die Reaktion im Ereignisfall beschleunigt.
Sicherheit zum Schutz der Produktion
Schutz kritischer Assets vor unbefugtem Zugriff und lateraler Ausbreitung.
Inventarisierung + Segmentierung + Zugriff
Asset-Erkennung, Zonenarchitektur, Firewall-Regeln, Fernzugriff und Ereignisprotokolle.
Zugriffs- und Kontinuitätstest
Tests von Berechtigungen, Regeln, Verbindungsunterbrechungen und Wiederherstellungsszenarien gemeinsam mit der Produktion.
Transparenter, begrenzter und protokollierter Zugriff
Netzwerk- und Asset-Architektur
- Industrielle Assets wurden mit Angaben zu Kommunikation und Kritikalität inventarisiert.
- Produktionszellen wurden nach dem Zonen- und Conduit-Konzept segmentiert.
- Zulässige Datenflüsse wurden nach dem Prinzip der minimalen Berechtigungen definiert.
Operative Sicherheit
- Fernverbindungen wurden nach Identität, Dauer und Ziel begrenzt.
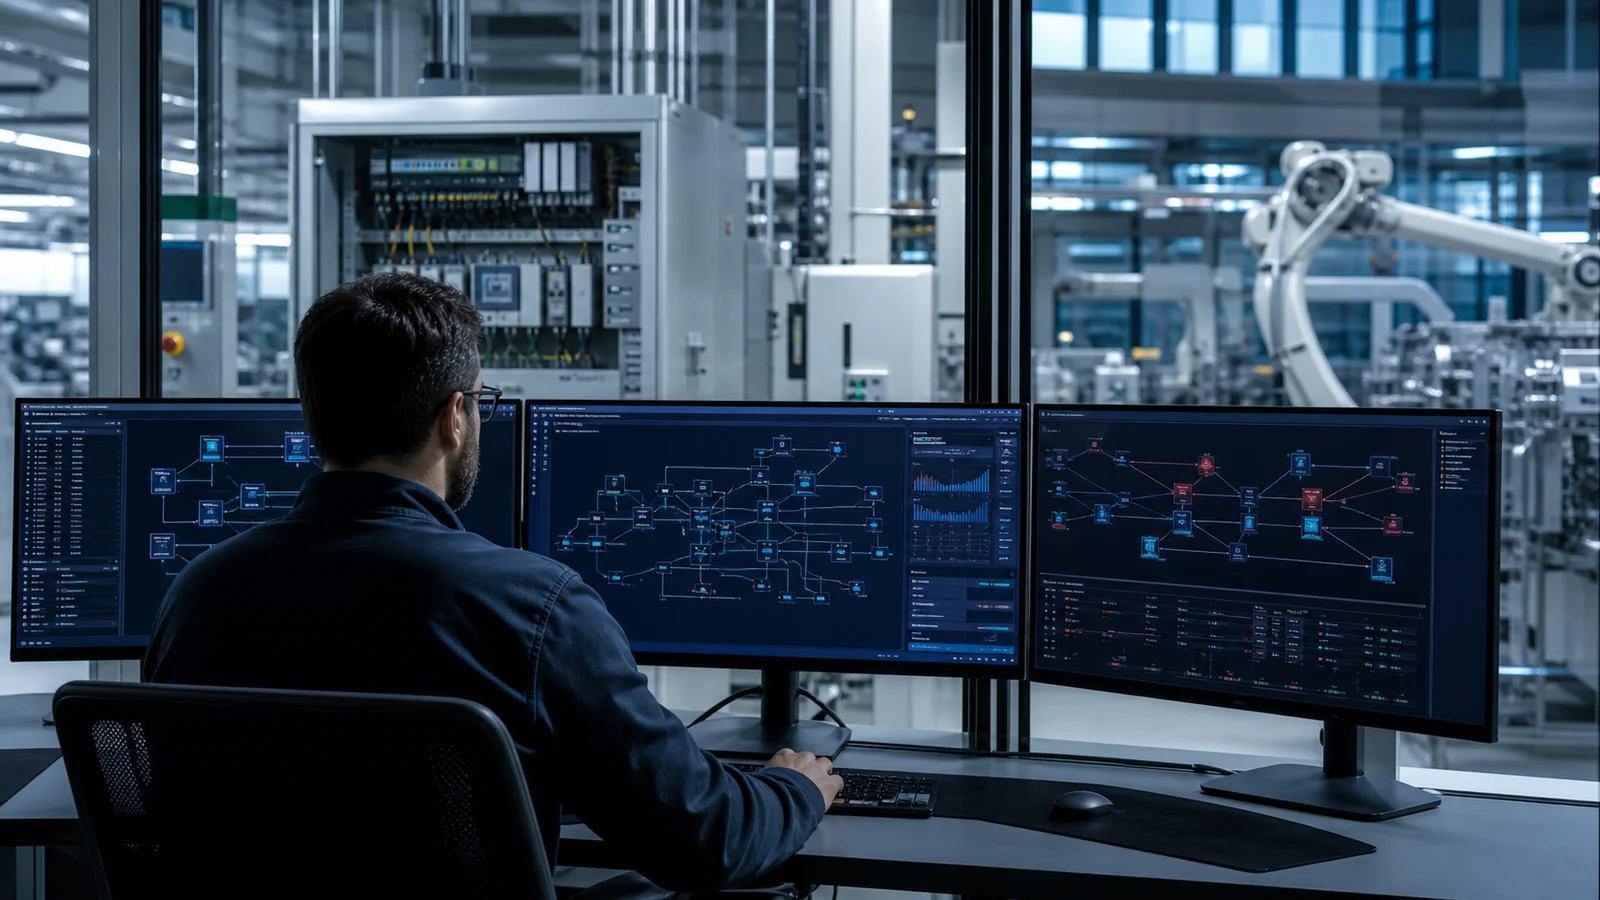
- Protokolle kritischer Änderungen und Anomalien wurden zentral überwacht.
- Die Schritte zur Reaktion auf Sicherheitsvorfälle wurden unter Berücksichtigung der Produktionskontinuität getestet.
Das operative Ergebnis
Das OT-Netz wandelte sich von einer abgeschotteten, aber für alle zugänglichen Struktur zu einer verteidigungsfähigen Produktionsumgebung mit bekannten Assets, begrenzter Kommunikation und protokollierten Eingriffen.