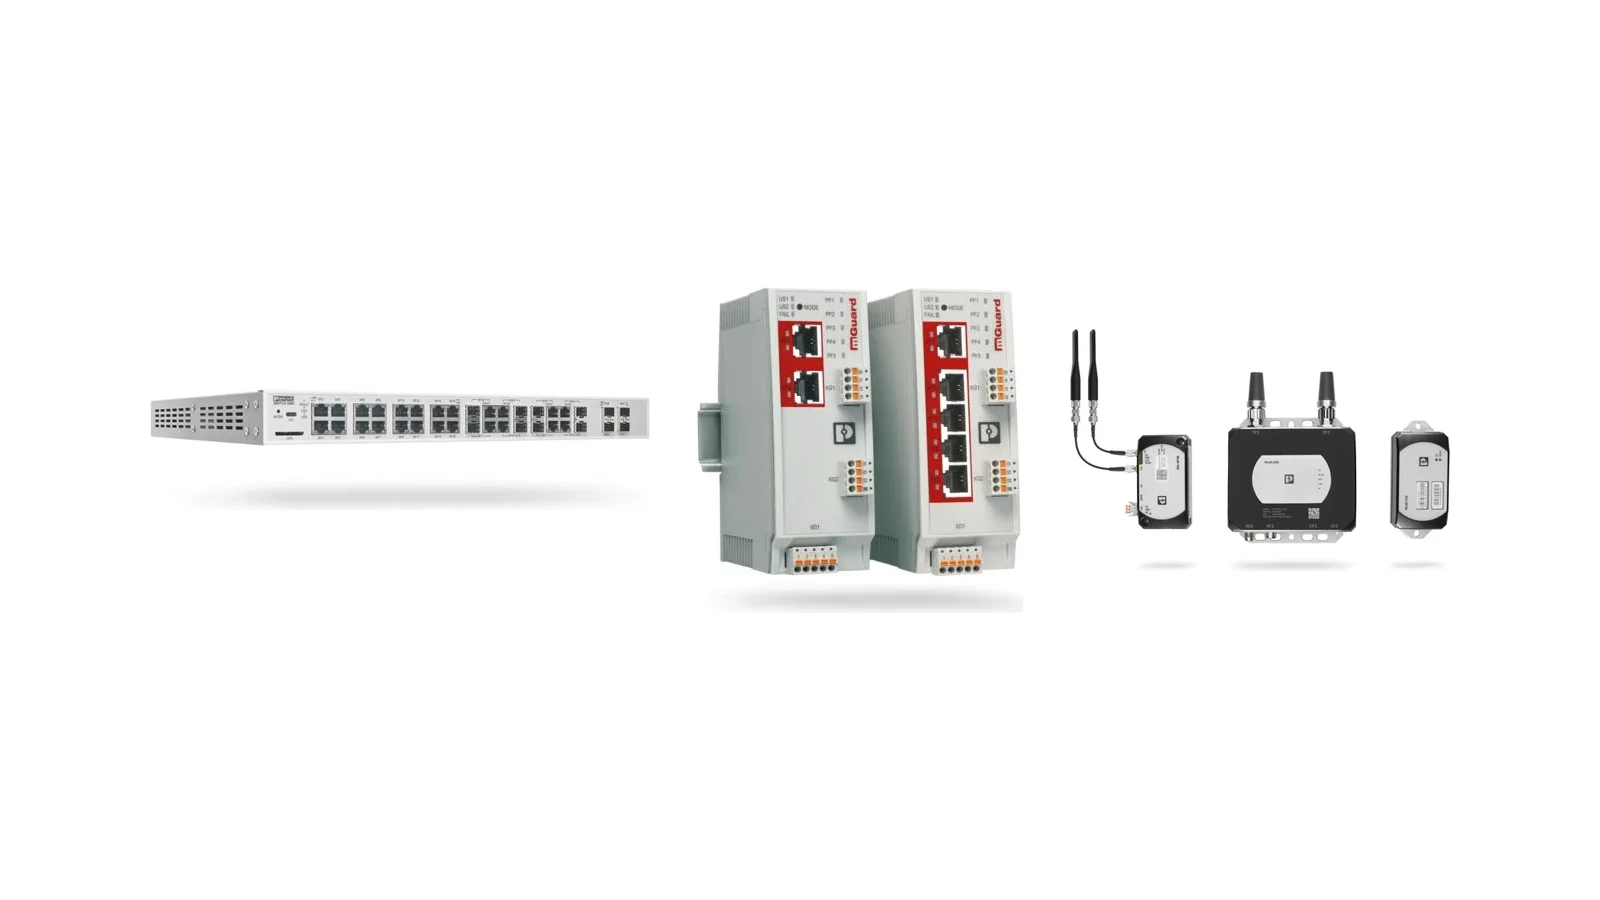
„Industrial Management and Automation“ ist in der offiziellen Unternehmensstruktur von Phoenix Contact nicht die Bezeichnung einer Produktfamilie, sondern eines der drei zentralen Geschäftsfelder des Unternehmens. Dieses Geschäftsfeld umfasst eine breite Automatisierungsinfrastruktur mit PLCnext Technology, I/O, industrieller Kommunikation, funktionaler Sicherheit und Industrie-PCs. Für Besucher, die nach Produkten suchen, lautet die konkretere Katalogbezeichnung „Industrielle Kommunikation und Netzwerktechnik“. Dieser Leitfaden beschreibt die Netzwerkebene innerhalb dieses breiten Geschäftsfelds anhand von Switches, Routern, Firewalls, Gateways, drahtloser Kommunikation und Medienlösungen.
Bei der Auslegung industrieller Netzwerke lautet die erste Frage nicht, welche Marke oder Portanzahl benötigt wird, sondern welche Daten innerhalb welcher Zeit und mit welcher Fehlertoleranz übertragen werden müssen. Echtzeitverkehr zwischen PLC und dezentraler I/O, HMI-Visualisierungsdaten, Engineering-Zugriff, Kamerastreams, Wartungs-VPN und die Anbindung übergeordneter Systeme stellen unterschiedliche Anforderungen. Das Produktportfolio von Phoenix Contact bietet Komponenten für unterschiedliche Kommunikationsaufgaben von der Feld- bis zur Steuerungsebene. Ein konkreter Gerätetyp sollte jedoch erst ausgewählt werden, wenn Topologie, Protokoll, Bandbreite, Redundanz, Netzwerksegmentierung, Cybersicherheit und Umgebungsbedingungen festgelegt sind.
Erfassen Sie zuerst den Datenfluss und die Topologie
Ein fundiertes industrielles Netzwerkprojekt beginnt mit der Darstellung aller Geräte in einem Plan. Steuerungen, dezentrale I/O, HMIs, Antriebe, Roboter, Bildverarbeitungssysteme, Switches, Router, drahtlose Access Points, Gateways und Anbindungen übergeordneter Systeme werden nach ihrer Funktion gruppiert. Für jede Verbindung werden Übertragungsmedium, Portgeschwindigkeit, Protokoll, erwarteter mittlerer und maximaler Datenverkehr, zulässige Latenz, Synchronisationsbedarf und Verhalten im Fehlerfall dokumentiert. Diese Arbeit verhindert sowohl die unnötige Auswahl überdimensionierter Produkte als auch das Übersehen einer kritischen Verbindung.
Die Entscheidung für eine Stern-, Linien-, Ring- oder Mischtopologie wird unter Berücksichtigung der physischen Maschinenanordnung und der angestrebten Verfügbarkeit getroffen. Das Einzeichnen eines Rings allein schafft noch keine Netzwerkredundanz; das von den Switches unterstützte Redundanzprotokoll, die Zykluszeit, der Ringmanager und das Verhalten der Endgeräte müssen aufeinander abgestimmt sein. Übertragungsstrecken für Kupfer-Ethernet, Strecken mit Glasfaserbedarf, Übergänge zwischen Schaltschrank und Feld sowie das Konzept für Kabelschirmung und Erdung werden festgelegt. Werden beide Versorgungseingänge eines Switches mit redundantem Versorgungseingang über dieselbe Sicherung und dieselbe Stromquelle gespeist, bleibt das Risiko eines Ausfalls durch gemeinsame Ursache bestehen.
Auswahl von industriellen Unmanaged- und Managed-Switches
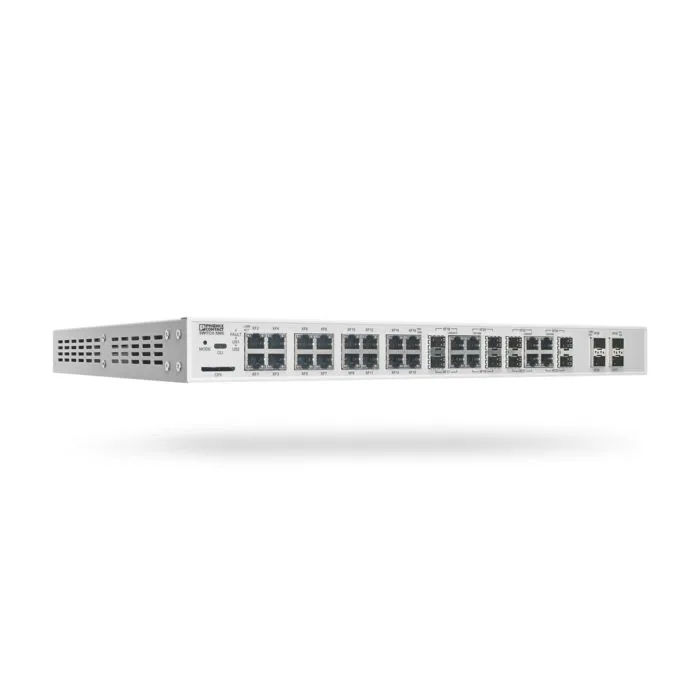
Das FL SWITCH-Portfolio von Phoenix Contact umfasst Unmanaged- und Managed-Ethernet-Switches mit Gigabit-, PoE-, Kupfer- und Glasfaserschnittstellen. Unmanaged-Switches ermöglichen eine einfache Inbetriebnahme in kleinen, unveränderlichen Zellen, die keine Netzwerkmanagementfunktionen benötigen. Wenn Portanzahl, Geschwindigkeit von 10/100 oder Gigabit, mechanische Montage und Umgebungsbedingungen passen, können sie eine wirtschaftliche Lösung sein. Sind dagegen die Segmentierung des Netzwerkverkehrs, Diagnose, Port-Spiegelung, Redundanz, PROFINET-Integration, Sicherheit oder präzises Timing erforderlich, kommen Managed-Produkte in Betracht.
Innerhalb der Produktfamilie gibt es unterschiedliche Bauformen, von Geräten zur DIN-Schienenmontage im Schaltschrank über 19-Zoll-Backbone-Geräte bis hin zu Feldgeräten mit IP-Schutzart. Beispielsweise bieten die Familien FL SWITCH 1000 und 1100 kompakte Optionen für Standardanwendungen, während die Serien 1600 und 1700 auf Feldbedingungen ausgerichtet sind. Die Familie FL SWITCH 5900 ist für Backbone-Aufgaben mit hoher Portdichte vorgesehen. Diese Familienbezeichnungen stellen keine verbindlichen technischen Daten dar. Port-Geschwindigkeitsmatrix, SFP-Typ, Betriebstemperatur, Versorgung, Zertifizierung, Softwarefunktionen und mechanische Abmessungen müssen anhand der gewählten Bestellnummer geprüft werden.
Vergleichen Sie mehr als nur die Portanzahl
Eine Reserve an freien Ports ist bei einem Switch wichtig, entscheidender ist jedoch die Art der Ports. Kupfer-RJ45, M12-Feldanschlüsse, SFP-Steckplätze für Glasfaser und PoE-Ports erfüllen nicht dieselbe Aufgabe. Bei der Auswahl eines SFP-Moduls müssen Singlemode- oder Multimode-Faser, Wellenlänge, Steckverbindertyp, optisches Leistungsbudget und Entfernung aufeinander abgestimmt werden. Bei der PoE-Auslegung werden das gesamte Leistungsbudget des Switches und die Klasse jedes Ports mit der maximalen Leistungsaufnahme der Kameras oder Access Points verglichen. Die Stromversorgung über das Kommunikationskabel kann eine separate 24 V-Verkabelung reduzieren, konzentriert jedoch die Anforderungen an Versorgungskontinuität und thermische Auslegung auf den Switch.
Managementfunktionen werden auf den tatsächlichen Bedarf abgestimmt. VLANs helfen dabei, Broadcast-Domänen und Sicherheitszonen zu trennen; QoS kann zeitkritischen Datenverkehr priorisieren; SNMP oder Webdiagnose sorgen für Transparenz im Betrieb. Port-Spiegelung ist bei der Fehleranalyse hilfreich. TSN, PTP oder automatisierungsprotokollspezifische Funktionen sind nicht allein dadurch umgesetzt, dass das Gerät sie aufführt; erforderlich sind ein passendes Profil des gesamten Netzwerks, eine entsprechende Taktarchitektur und die Unterstützung durch die Endgeräte. Firmware-Version und Konfigurationssicherung sollten Bestandteil der Inbetriebnahmedokumentation sein.
Netzwerksegmentierung mit Router und Firewall
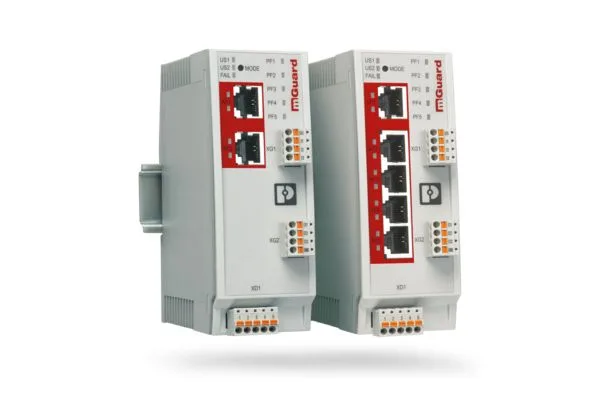
Während ein Switch den Datenverkehr innerhalb desselben Netzwerks verteilt, steuert ein Router den Übergang zwischen unterschiedlichen IP-Netzwerken. Das Portfolio von Phoenix Contact für Industrierouter und Cybersicherheit umfasst LAN-/NAT-Router, Mobilfunkverbindungen sowie VPN- und Firewall-Funktionen. Die Serien FL MGUARD 2100 und 4300 kommen für die Segmentierung von Maschinen oder Fertigungszellen und die Einrichtung sicherer Fernwartungsszenarien infrage. NAT kann helfen, den bestehenden IP-Adressplan einer Maschine an das übergeordnete Netzwerk anzupassen; die eigentliche Ursache überlappender Adresspläne oder unkontrollierter Datenflüsse behebt es jedoch nicht allein.
Firewall-Regeln werden nach dem Prinzip „notwendigen Datenverkehr zulassen, alles andere ablehnen“ auf Basis von Gerät, Richtung, Protokoll und Port erstellt. Ein temporärer Wartungszugriff darf nicht zu einer dauerhaften, weitreichenden Freigabe werden. Ein VPN-Tunnel verschlüsselt die Übertragung; er überprüft jedoch nicht automatisch die Identität des Benutzers, die Sicherheit des Endgeräts oder die nach dem Verbindungsaufbau ausgeführten Aktionen. Personenbezogene Konten, die Möglichkeit einer Multi-Faktor-Authentifizierung, zeitlich begrenzte Berechtigungen, Ereignisprotokollierung, sichere Schlüsselverwaltung und ein Verfahren zur Zugriffssperrung sind Bestandteile der Gesamtlösung.
Phoenix Contact gibt für bestimmte mGuard-Geräte der Produktreihen 2000 und 4000 eine Zertifizierung nach IEC 62443-4-2 an und erklärt, dass die Produkte in einem nach IEC 62443-4-1 zertifizierten Entwicklungsprozess entwickelt werden. Diese Aussage ist im Zusammenhang mit der jeweiligen Produktfamilie, der Hardware-/Firmware-Version und den Vorgaben des Herstellers für eine sichere Konfiguration zu betrachten. Der Einsatz eines zertifizierten Geräts bedeutet nicht, dass die gesamte Anlage automatisch IEC 62443-konform ist. Anlageninventar, Risikoanalyse, Zonen und Kommunikationsverbindungen, Benutzerverwaltung, Patch-Prozess, Datensicherung und Reaktion auf Sicherheitsvorfälle müssen zusätzlich eingerichtet werden.
Protokollintegration mit Gateways und Geräteservern
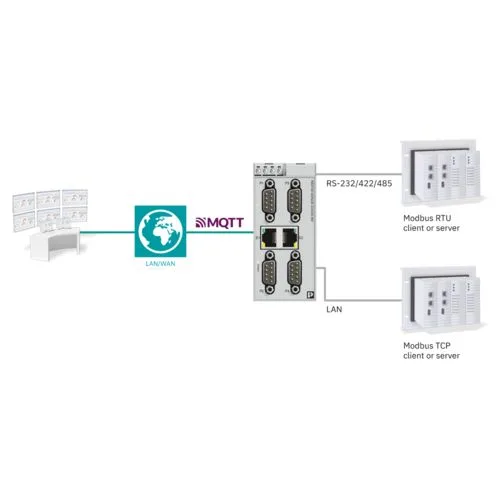
In einem bestehenden Maschinenpark können serielle Schnittstellen, Modbus RTU, ältere Feldbusse und neue Ethernet-basierte Protokolle nebeneinander vorhanden sein. Geräteserver von Phoenix Contact können standardmäßige serielle Geräte über einen virtuellen COM-Port, TCP oder UDP an Ethernet anbinden. Gateway-Familien ermöglichen die Umsetzung zwischen Modbus RTU/ASCII und Modbus TCP, zwischen Modbus und EtherNet/IP oder PROFINET sowie bei bestimmten Produkten zwischen Modbus und MQTT. Protokollumsetzung bedeutet nicht, dass die Datenmodelle auf beiden Seiten exakt identisch sind. Registerzuordnung, Datentyp, Byte-Reihenfolge, Skalierung, Abfragezyklus und Fehlerwert müssen definiert werden.
Die Familie GW MQTT/MODBUS bietet Optionen zur Übertragung von Produktionsdaten an einen lokalen oder cloudbasierten MQTT-Broker; die Unterstützung von Sparkplug B gehört zu den Merkmalen bestimmter Produkte. Für Prozessanwendungen gibt es außerdem modulare Gateway-Lösungen, die HART-Daten an HART-IP, Modbus TCP, PROFINET oder OPC UA übertragen. Dabei müssen Steuerungsdaten und Überwachungsdaten getrennt werden. Eine Unterbrechung der Verbindung zum übergeordneten System oder zur Cloud darf den Echtzeit-Regelkreis nicht anhalten; Pufferung, Zeitstempel, erneute Übertragung und Datenhoheit müssen auf Architekturebene festgelegt werden.
Glasfaser, Medienkonverter und Ethernet-Extender
Auf Strecken, bei denen die Reichweite von Kupfer-Ethernet, die elektromagnetische Umgebung oder die angestrebte galvanische Trennung eine Glasfaserverbindung erfordern, können Medienkonverter oder Switches mit Glasfaserports gewählt werden. Fasertyp, Steckverbinder, Streckenbudget und Reservefasern werden vor der Installation festgelegt. Der Einsatz von Glasfaser kann elektromagnetische Einflüsse reduzieren; unsachgemäß gereinigte Steckverbinder, zu enge Biegeradien oder zusätzliche Verluste außerhalb des optischen Leistungsbudgets schaffen jedoch neue Fehlerquellen. Transceiver und SFP-Module müssen anhand der aktuellen Kompatibilitätsliste des Switches überprüft werden.
Bei Modernisierungsprojekten, in denen eine vorhandene Zweidraht- oder Koaxialinfrastruktur weiterverwendet werden soll, kommen Ethernet-Extender infrage. Die erreichbare Entfernung und Geschwindigkeit hängen von Typ, Querschnitt und Verbindungsstellen des verwendeten Kabels sowie von der Störumgebung ab. Die maximale Katalogreichweite ist keine unter allen Einsatzbedingungen garantierte Leistung. Erforderlich sind eine Leitungsmessung, ein Test über das tatsächlich vorhandene Kabel und eine Prüfung auf Paketverluste unter störungsbehafteten Betriebsbedingungen. Kritischer Steuerungsverkehr darf nicht derselben Anforderungsklasse wie Wartungs- oder Überwachungsverkehr zugeordnet werden.
Auswahl von Industrial Wireless
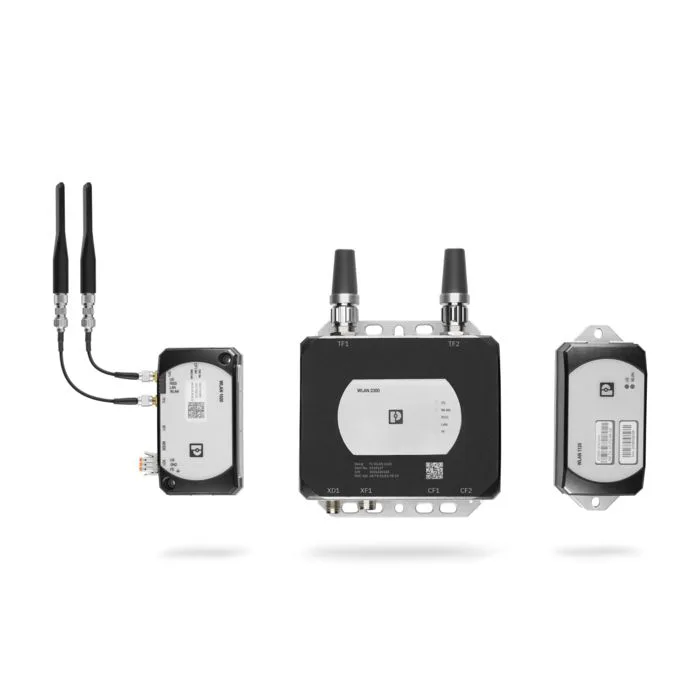
Im Industrial Wireless-Portfolio von Phoenix Contact sind WLAN, Bluetooth, Trusted Wireless, NearFi und LoRaWAN für unterschiedliche Aufgaben vorgesehen. WLAN ist auf leistungsfähige Ethernet-Netzwerke ausgerichtet, Bluetooth auf Steuerungs- oder I/O-Verbindungen im Maschinenumfeld, Trusted Wireless auf die Übertragung serieller Daten und I/O-Signale in weitläufigen Anlagen, NearFi auf kontaktlose Energieübertragung und Echtzeit-Ethernet über sehr kurze Entfernungen und LoRaWAN auf die Übertragung von Messdaten über große Entfernungen bei geringem Energiebedarf. Diese Technologien sind nicht allein anhand ihrer Reichweite austauschbar; Latenz, Bandbreite, Energiebedarf, Mobilität und Spektrumnutzung unterscheiden sich.
Für die Wi-Fi 6/6E-Optionen der Serien WLAN 1000 und 2300 beschreibt die offizielle Seite Merkmale wie die Frequenzbänder 2,4, 5 und produkt-/landesabhängig 6 GHz, eine Bruttodatenrate von bis zu 2.400 Mbps, Roaming und WPA2/WPA3. Die „Brutto“-Datenrate entspricht nicht dem Nutzdatendurchsatz; Kanalbreite, Clientanzahl, Signalpegel, Störungen und Protokoll-Overhead bestimmen das tatsächliche Ergebnis. Die Nutzung von 6 GHz muss mit den nationalen Vorschriften und der gewählten Gerätevariante vereinbar sein. Bei der Standortaufnahme müssen Access-Point-Position, Antennentyp, Kabeldämpfung, Fresnelzone und Bewegungsroute messtechnisch erfasst werden.
| Netzwerkaufgabe | Lösungsbereich von Phoenix Contact | Wesentliche Angaben für die Angebotsanfrage |
|---|---|---|
| Einfache Verteilung innerhalb einer Zelle | Unmanaged FL SWITCH | Portanzahl und -geschwindigkeit, Kupfer/Glasfaser, Versorgung, Montage und Temperatur |
| Diagnose und redundantes Netzwerk | Managed FL SWITCH | VLAN, Redundanzprotokoll, Timing, Management und Firmware |
| Netzwerksegmentierung und Fernwartung | FL MGUARD und Industrierouter | IP-Adressplan, NAT, VPN, Berechtigungsmatrix, Identität, Protokollierung und Zertifizierungsumfang |
| Umsetzung zwischen alten und neuen Protokollen | Geräteserver und Gateways | Quell- und Zielprotokoll, Register-/Datenmodell, Zyklus und Fehlerverhalten |
| Lange oder störungsbehaftete Übertragungsstrecke | Glasfaser-Switch, Medienkonverter oder Ethernet-Extender | Entfernung, Kabel-/Fasertyp, optisches Leistungsbudget, Geschwindigkeit und Messung vor Ort |
| Mobile oder drahtlose Feldanwendung | WLAN, Bluetooth, Trusted Wireless, NearFi oder LoRaWAN | Funkabdeckung, Datenmenge, Latenz, Mobilität, Antenne und landesspezifische Frequenzvorgaben |
Checkliste für Projektierung und Angebotsprüfung
- Erstellen Sie ein Geräteinventar: Dokumentieren Sie für jeden Netzwerkknoten Port, Protokoll, IP-Adresse, Geschwindigkeit, Firmware und physischen Standort.
- Trennen Sie die Verkehrsklassen: Definieren Sie Echtzeit-Steuerungs-, Sicherheits-, Bild-, HMI-, Engineering-, Wartungs- und übergeordneten Systemverkehr mit jeweils eigenen Anforderungen.
- Zeichnen Sie Topologie und Redundanz ein: Bewerten Sie Ring-, Stern- und Backbone-Verbindungen unter Berücksichtigung der zulässigen Wiederherstellungszeit und von Ausfällen durch gemeinsame Ursache.
- Wählen Sie das Übertragungsmedium: Wählen Sie Kupfer-, M12-, Glasfaser- oder Funkverbindungen anhand von Entfernung, EMC, Bewegung, IP-Schutzart und Wartungsfreundlichkeit aus.
- Definieren Sie die Cybersicherheitszonen: Dokumentieren Sie die Kommunikationsfreigaben zwischen den Zellen, die Positionen von Routern und Firewalls, die VPN-Benutzer und die Protokollierungsrichtlinie.
- Erstellen Sie die Protokollzuordnung: Wenn ein Gateway eingesetzt wird, erfassen Sie Adresse, Datentyp, Skalierung, Aktualisierungszeit, Zeitstempel und Fehlerwert in einer Tabelle.
- Testen Sie die Kapazität: Messen Sie bei normalem und maximalem Datenverkehr Bandbreite, Latenz, Paketverlust, Ringumschaltung und WLAN-Roaming anhand der Abnahmekriterien.
- Planen Sie den Lebenszyklus: Legen Sie Konfigurationssicherung, Ersatzgerät, Firmware-Aktualisierung, Sicherheitsmeldungen und regelmäßige Überprüfungen der Zugriffsrechte fest.
Oskon projektiert industrielle Kommunikationsprodukte von Phoenix Contact nicht allein anhand einer Geräteliste, sondern ausgehend von der Aufgabe des Netzwerks. Der passende Switch, Router, das passende Gateway oder Funkprodukt ist die Komponente, die Steuerungsdaten rechtzeitig überträgt, sich im Fehlerfall wie vorgesehen verhält, dem Wartungsteam Einblick in den Netzwerkzustand ermöglicht und ausschließlich die erforderliche Kommunikation zulässt. Die endgültige Artikelnummer muss anhand des aktuellen Datenblatts, der Kompatibilitätsliste, der Firmware-Funktionen, des Geltungsbereichs der Zertifikate und eines Netzwerkabnahmetests unter realen Einsatzbedingungen festgelegt werden.