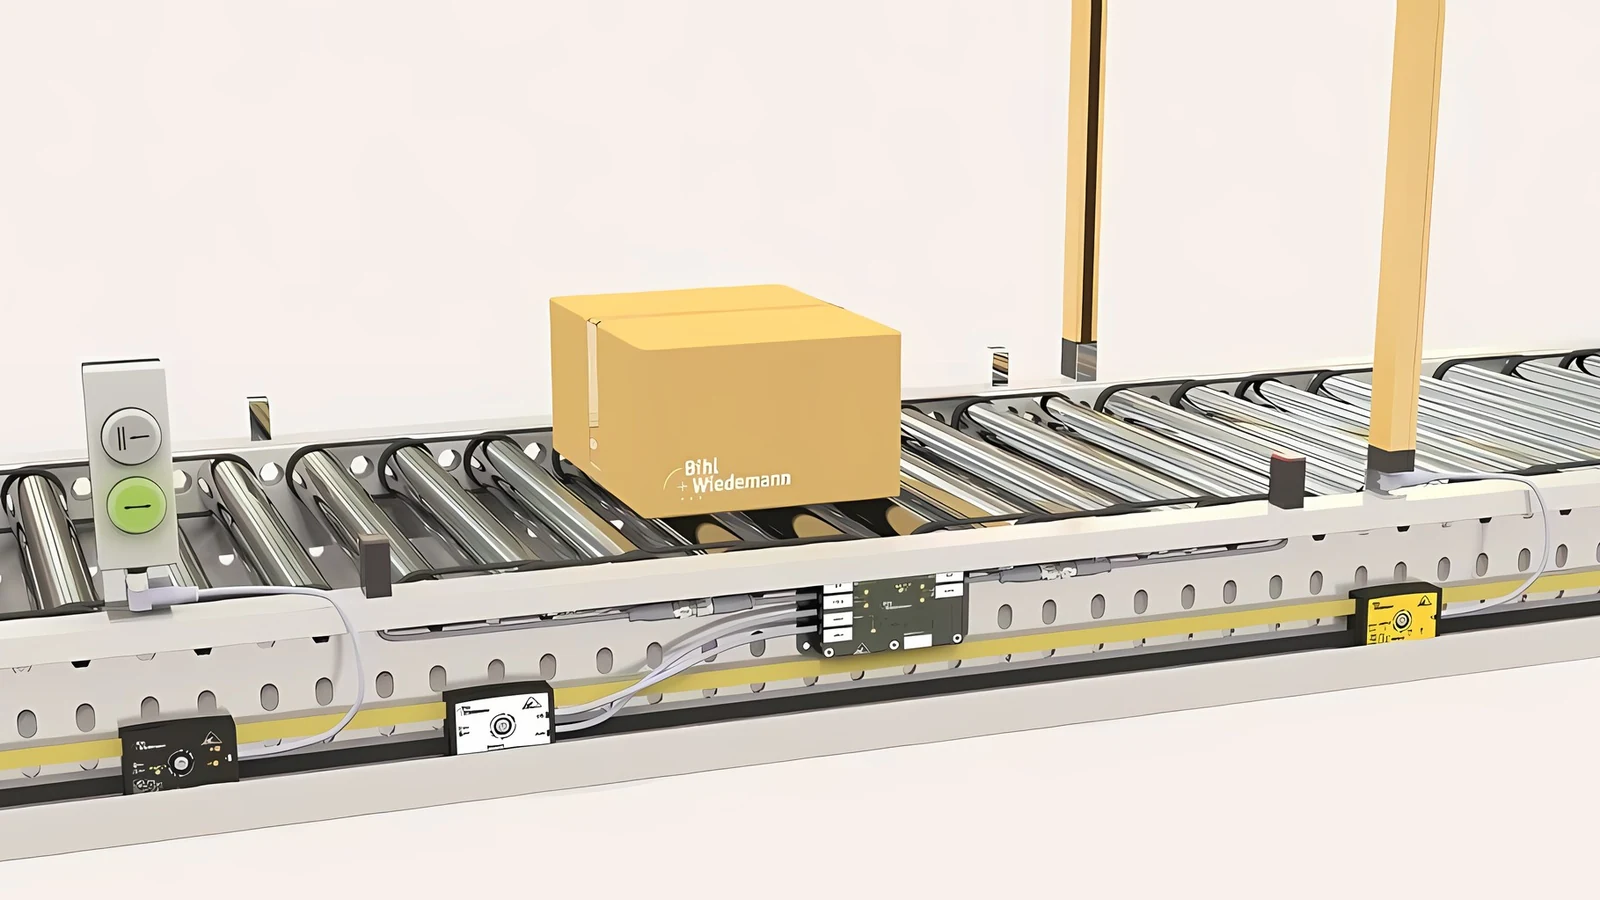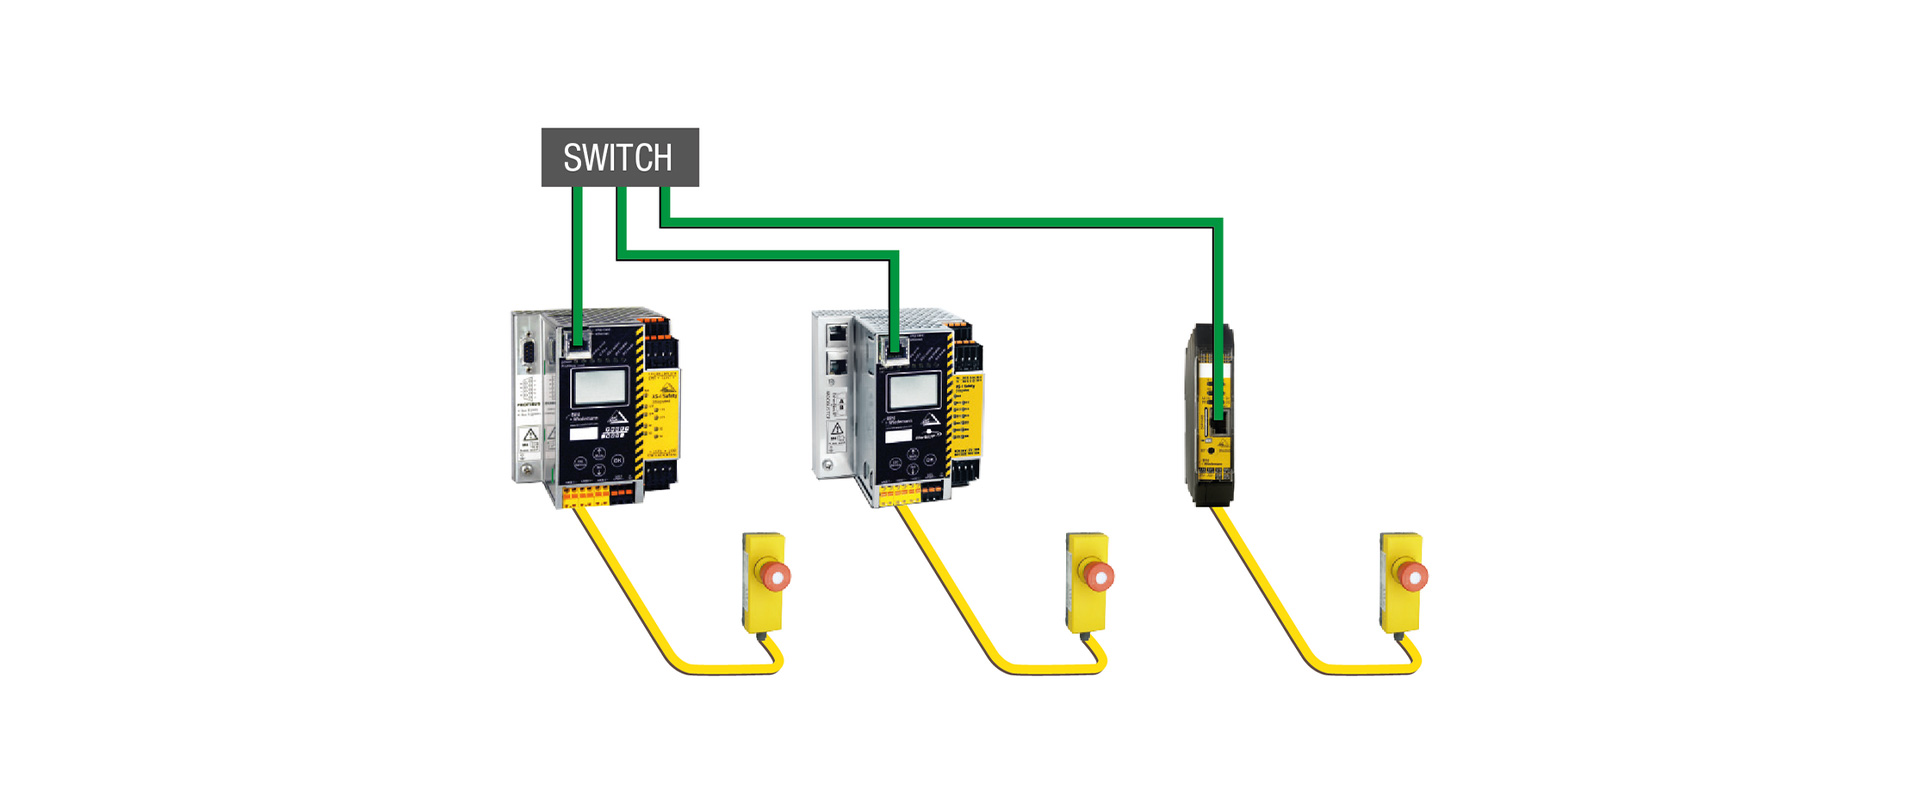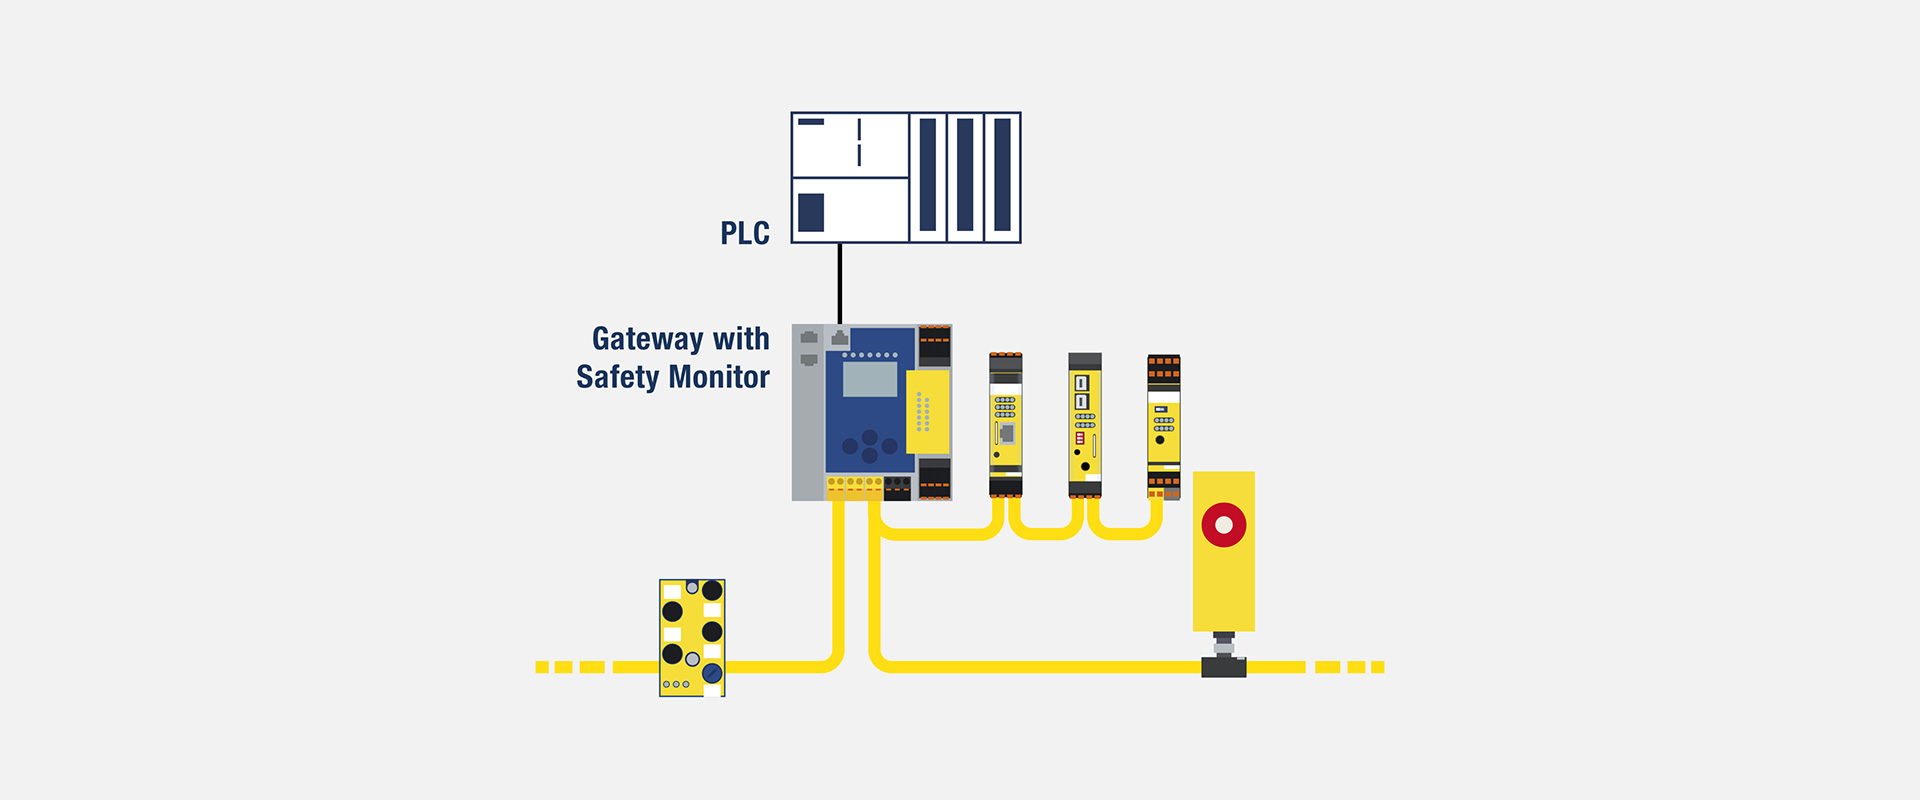
Der Begriff „PLC-unabhängige Sicherheitstechnik“ bedeutet weder, dass eine Maschine ohne PLC arbeitet, noch, dass die Sicherheit vollständig von der Produktionssteuerung getrennt wird. Der grundlegende Ansatz besteht darin, die Auswertung sicherer Sensoren, die Ausführung der Sicherheitslogik und die Ansteuerung sicherer Ausgänge auf einem Bihl+Wiedemann Safety Monitor oder einem Gateway mit integriertem Sicherheitsmonitor umzusetzen und dabei die übergeordnete Standard-PLC hinsichtlich Hersteller und Feldbuswahl unabhängig zu halten. So können auch bei einem Wechsel der Prozesssteuerungsplattform wesentliche Teile der ASi-Feldinstallation und der Sicherheitsapplikation erhalten bleiben. Dennoch muss jedes Projekt anhand seiner Risikobeurteilung, der gewählten Produktvariante, der Schnittstellengrenzen und der Validierungsnachweise einzeln betrachtet werden.
Wo beginnt und wo endet die Unabhängigkeit?
In einer konventionellen Architektur können Standard-Ein-/Ausgänge und Sicherheitssignale auf unterschiedlichen Steuerungsebenen desselben Herstellers zusammengeführt werden. Bei einem Wechsel der Steuerungsplattform müssen gegebenenfalls auch Feldmodule, Sicherheitsprogramm und Engineering-Werkzeuge überarbeitet werden. In der offiziellen Anwendungsbeschreibung von Bihl+Wiedemann entkoppelt der PLC-unabhängige Ansatz das ASi-Feldsystem und die Sicherheitsauswertung vom übergeordneten Steuerungssystem. Die Prozessdaten werden über ein Gateway mit gängigen Feldbusoptionen an die jeweilige PLC übertragen. Sicherheitssensoren und -aktoren werden an das ASi-Netz angeschlossen, während die Sicherheitskonfiguration für den Safety Monitor in ASIMON360 erstellt wird.
Diese Trennung ist nicht absolut. Die Standard-PLC steuert weiterhin den Maschinenablauf, die HMI-Meldungen und die Produktionsbedingungen. Auch der Sicherheitsmonitor kann bestimmte Standardinformationen über Prozesszustände empfangen, damit die erforderlichen Freigaben gebildet werden können. Der Übergang in den sicheren Zustand darf jedoch nicht so ausgelegt sein, dass er allein vom rechtzeitigen Eintreffen eines Standard-PLC-Bits abhängt. Sicherer Eingang, Logik und Ausgang der Sicherheitsfunktion werden innerhalb der gewählten Sicherheitsarchitektur bewertet. In der Signalliste muss gekennzeichnet werden, welche Daten ausschließlich der Diagnose dienen und welche sicherheitswirksam sind.
| Architektur | Geeigneter Einsatzbereich | Zu beachtende Grenze |
|---|---|---|
| Safety Basic Monitor | Lokale sichere Ein-/Ausgänge und ASi-Erweiterung für kleine oder eigenständige Maschinen | Feldbusschnittstelle, Anzahl lokaler Kanäle und erforderliche Netzwerkerweiterung werden anhand der konkreten Variante ausgewählt |
| Standard-Feldbus-Gateway + integrierter Safety Monitor | Sicherheitslogik verbleibt im Gateway, Diagnose- und Prozessdaten werden an die Standard-PLC übertragen | Standard-Feldbusdaten dürfen nicht als sichere Kommunikation vorausgesetzt werden |
| Gateway mit Unterstützung für sicheren Feldbus | Verteilte Anlage mit erforderlichem sicherem Datenaustausch mit einer übergeordneten F-CPU | PLC-unabhängige lokale Logik und Verantwortlichkeiten der F-CPU müssen klar getrennt werden |
| Über Safe Link verbundene Monitore | Sichere Verbindung zwischen Maschinenbereichen mit unterschiedlichen Steuerungsplattformen | Bereichsgrenzen, Datenhoheit, Netzwerklast und Fehlerreaktion werden validiert |
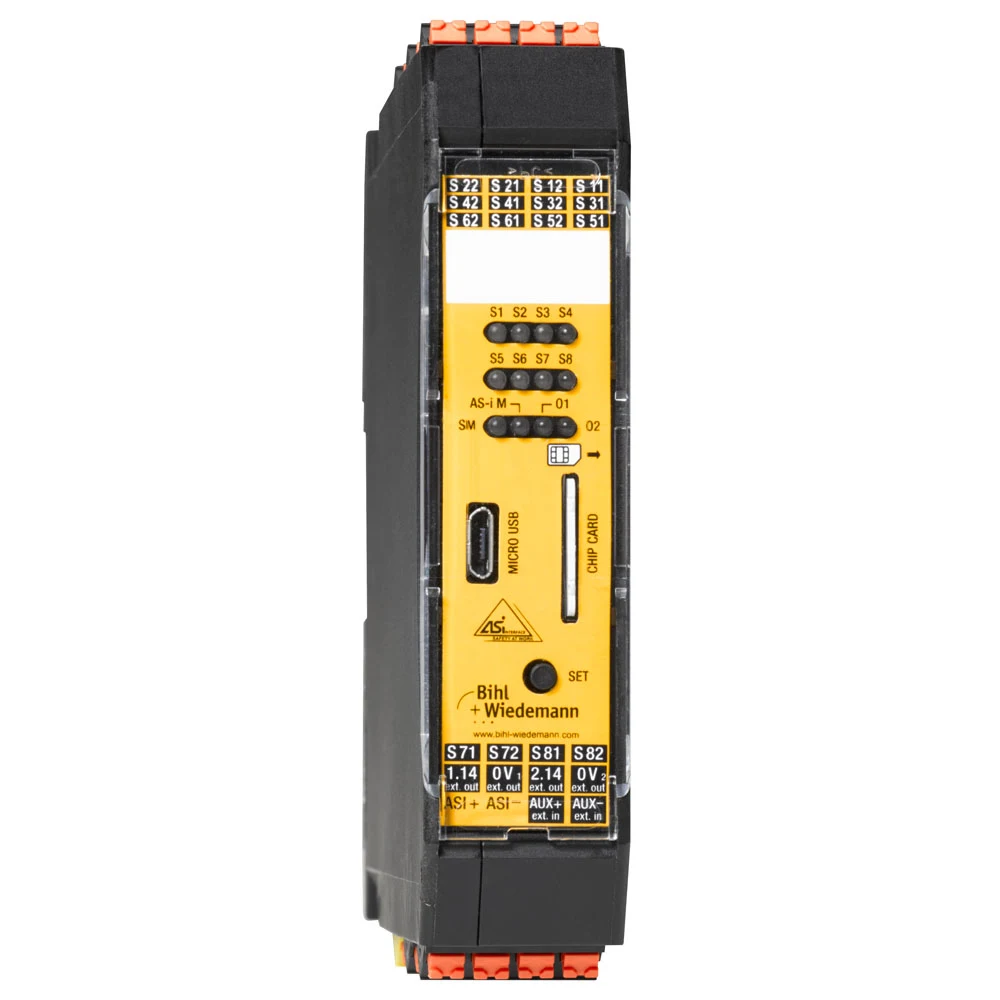
Lokale Sicherheitssteuerung für kleine Maschinen: BWU2700
BWU2700 wird auf der offiziellen Produktseite als Safety Basic Monitor mit erweiterten Funktionen und einem ASi-3 Master beschrieben. Diese konkrete Variante verfügt über lokale Anschlüsse, die als acht digitale Standardeingänge oder vier zweikanalige sichere Eingänge genutzt werden können, sowie über zwei elektronische sichere Ausgangskreise. Über ASi ist eine Erweiterung um bis zu 31 zweikanalige sichere Eingänge möglich. Ein Teil der Eingänge kann auch zur sicheren Drehzahlüberwachung mit Signalen von Näherungssensoren (Initiatoren) konfiguriert werden. Konfiguration und Diagnose erfolgen über die Micro-USB-Schnittstelle; die Schutzart beträgt IP20.
Dieses Produkt kann als Ausgangspunkt dienen, um in einer eigenständigen Station mit wenigen Sicherheitsfunktionen eine von der Standard-PLC getrennte lokale Sicherheitssteuerung aufzubauen. Beispielsweise können Not-Halt, Schutztür, Reset, zwei sichere Ausgänge und Statusinformationen an die Standard-PLC innerhalb desselben Schaltschranks verwaltet werden. Die Bezeichnung „Kleinsteuerung“ bedeutet jedoch nicht, dass das Risiko gering ist. Auch wenn die Produktseite für die lokalen sicheren Ein- und Ausgänge eine Eignung für Anwendungen bis Kategorie 4/PL e/SIL 3 angibt, muss das erreichte Niveau anhand der Beschaltung, der ausgewählten Sensoren, der Ausgangselemente und der Berechnung der gesamten Funktion nachgewiesen werden.
Betriebliche Vorteile der lokalen Steuerung
Wird die Sicherheitslogik im Stationsschaltschrank gehalten, verändern Prozessanpassungen in der Software der Haupt-PLC die Sicherheitskonfiguration nicht unmittelbar. Wird ein Maschinenmodul in eine andere Linie versetzt, kann die Standardkommunikationsschnittstelle neu zugeordnet werden; die lokalen Sicherheitsfunktionen können bei ordnungsgemäßem Änderungsmanagement erhalten bleiben. Dieser Ansatz kann die Standardisierung im Serienmaschinenbau unterstützen. Dazu müssen Version des Referenz-Sicherheitsprojekts, Geräteliste, ASi-Adressen, Prüfsumme, Validierungstests und zulässige Parameter als zusammengehöriges Paket verwaltet werden.
Eine lokale Sicherheitssteuerung bedeutet nicht, den Ausfall der übergeordneten PLC zu ignorieren. Es wird analysiert, in welchem Zustand die Maschine bei Verlust der PLC-Kommunikation verbleiben soll, wie der Automatikzyklus abgebrochen wird und ob bei Wiederherstellung der Verbindung unerwartete Bewegungen auftreten können. Selbst wenn der Sicherheitsmonitor den sicheren Ausgang eingeschaltet hält, kann der Verlust der Prozesssteuerung weitere Gefährdungen verursachen. Daher werden für Kommunikations-Timeouts und Prozessstörungen jeweils eigene sichere oder standardmäßige Reaktionen definiert.
Herstellerunabhängige Feldebene durch ein Gateway
Bei Maschinen, die mit einem übergeordneten System kommunizieren müssen, bildet ein ASi-Gateway mit integriertem Sicherheitsmonitor die Grenze zwischen dem Feldnetz und dem Feldbus der PLC. Die offizielle Seite von Bihl+Wiedemann zur PLC-Unabhängigkeit erläutert, dass passende Protokolle für unterschiedliche Steuerungen gewählt werden können und das grundlegende Installationskonzept mit zweiadrigem ASi-Profilkabel und Feldmodulen erhalten bleiben kann. Anstatt jedes einzelne ASi-Modul als separaten Feldbusknoten zu erfassen, greift die PLC über das Gateway auf Prozess- und Diagnosedaten zu. Dies kann die Anzahl der Knoten im übergeordneten Netzwerk und die Hardwareabhängigkeit verringern.
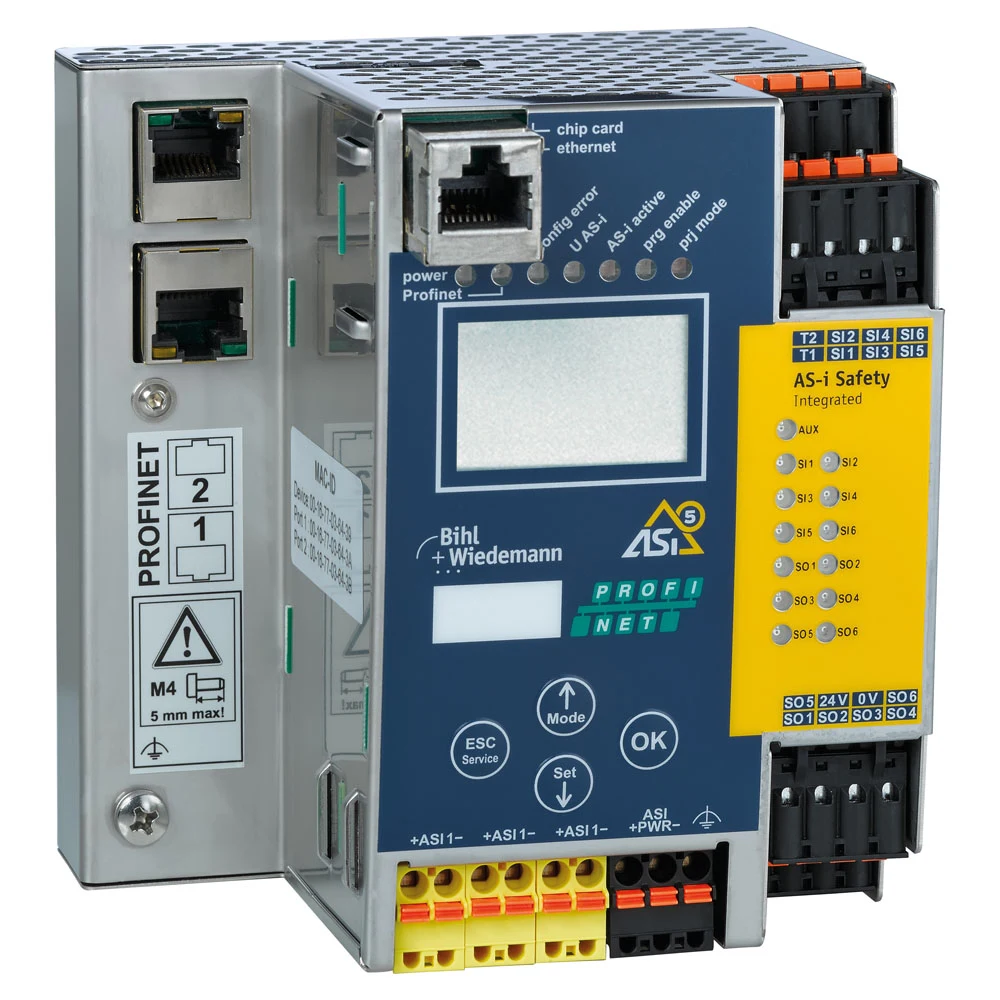
BWU3954 ist hierfür ein Beispiel mit sicherem Feldbus: Es bietet einen ASi-5/ASi-3 Master, einen integrierten Sicherheitsmonitor, eine PROFINET-Schnittstelle, eine F-CPU-Anbindung über PROFIsafe und Safe Link. Auf der Produktseite dieser konkreten Variante werden die lokalen Anschlüsse abhängig von der Konfiguration als sechs einkanalige oder drei zweikanalige sichere Eingänge sowie sechs elektronische sichere Ausgänge angegeben. OPC UA-Server, REST API und integrierter Webserver sind zusätzliche Schnittstellen für Diagnose und Wartung. Diese Funktionen bedeuten nicht, dass sämtliche Daten sicher sind; beispielsweise müssen über OPC UA oder REST angezeigte Diagnosedaten und sichere PROFIsafe-Daten im Funktionsschema getrennt dargestellt werden.
Geht die Unabhängigkeit durch einen sicheren Feldbus verloren?
Nein; allerdings ändert sich die Aufteilung der Verantwortlichkeiten. Wird über PROFIsafe ein sicherer Datenaustausch mit der F-CPU eingerichtet, können einige Sicherheitsfunktionen in der übergeordneten Sicherheitssteuerung und andere im lokalen Safety Monitor ausgeführt werden. Diese Verteilung bietet dem Planer Flexibilität, darf jedoch keine impliziten Abhängigkeiten zwischen den beiden Plattformen erzeugen. In der Sicherheitsanforderungsspezifikation wird für jedes sichere Signal festgelegt, wo es erzeugt, ausgewertet und in ein Ausgangssignal umgesetzt wird. Bei einer Netzwerkunterbrechung werden die Timeout-Reaktionen beider Seiten geprüft; bei der Wiederherstellung der Verbindung werden die Datengültigkeit und der Start-Handshake getestet.
PLC-Unabhängigkeit ist in ihrer stärksten Ausprägung gegeben, wenn die lokale Sicherheitsfunktion ohne Standard-PLC oder F-CPU validiert werden kann. Ist eine sichere Freigabe der übergeordneten F-CPU Bestandteil der Funktion, hängt das System hinsichtlich dieser Freigabe von der übergeordneten Steuerung ab. Das ist nicht falsch; lediglich die Architektur muss korrekt bezeichnet werden. Ziel ist nicht, einen bestimmten Hersteller zu vermeiden, sondern eine wartbare und wiederverwendbare Sicherheitsebene mit eindeutig definierten Schnittstellen aufzubauen.
Archivprodukt für bestehende Anlagen: BWU3960
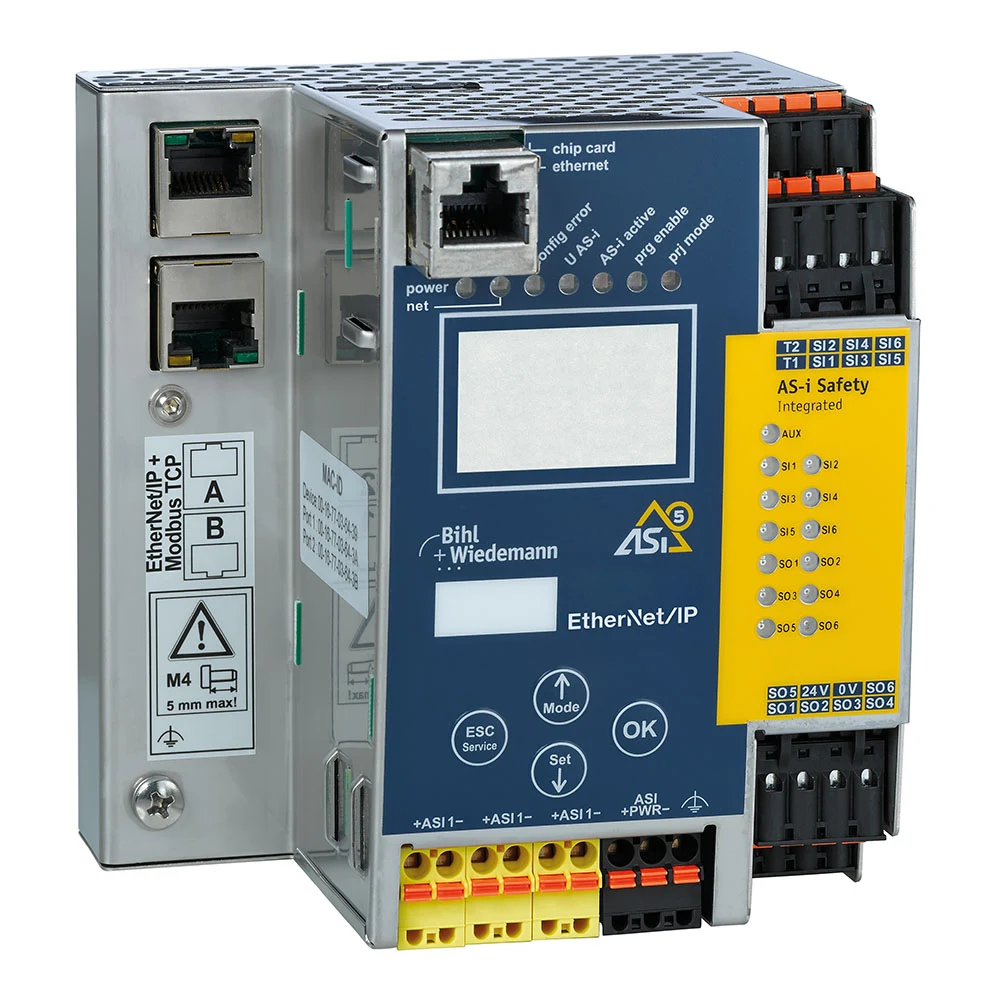
BWU3960 wird im offiziellen Datenblatt als ASi-5/ASi-3 EtherNet/IP + Modbus TCP Gateway mit integriertem Safety Monitor beschrieben; auf der aktuellen Produktseite des Herstellers ist es hingegen in der Kategorie „Archive Safety Monitors, Safety Ethernet/IP+ModbusTCP“ gelistet. Daher sollte es nicht als aktive Standardoption für neue Projekte betrachtet werden, sondern als Beispiel für ein Archivprodukt, das bei der Bewertung bestehender Anlagen sowie bei Service- und Modernisierungsaufgaben relevant sein kann. Diese Variante mit einem ASi-5/ASi-3 Master stellt ASi-Felddaten einem übergeordneten System über EtherNet/IP oder Modbus TCP zur Verfügung und wird über lokale sichere Ein-/Ausgänge sowie Safe Link in die Sicherheitsarchitektur eingebunden. Bei Neuinvestitionen muss eine aktuelle und unterstützte gleichwertige Variante mit dem Hersteller abgestimmt werden; Bestellnummern von Gateways mit demselben Gehäuse, aber unterschiedlichen Protokollen oder unterschiedlicher Masteranzahl sind nicht untereinander austauschbar.
Ein solches Gateway kann die Anpassung derselben Maschinenplattform an unterschiedliche Kunden-PLCs erleichtern. Während ASi-Adressplan, Sicherheitsmodule und Safety Monitor-Konfiguration unverändert bleiben, können sich auf der übergeordneten Netzwerkseite EDS, Datenabbild und PLC-Funktionsbausteine ändern. Dennoch darf nicht von „Plug-and-play“ ausgegangen werden. Bytereihenfolge, Datenlänge, Verbindungszykluszeit, Timeout, Verbindungseigentümer, Ein-/Ausgangswörter und Diagnosebits werden in der Ziel-PLC überprüft. Dabei ist zu beachten, dass Standarddaten über EtherNet/IP oder Modbus TCP nicht automatisch sichere Daten sind.
Unterschiedliche Steuerungsbereiche mit Safe Link verbinden
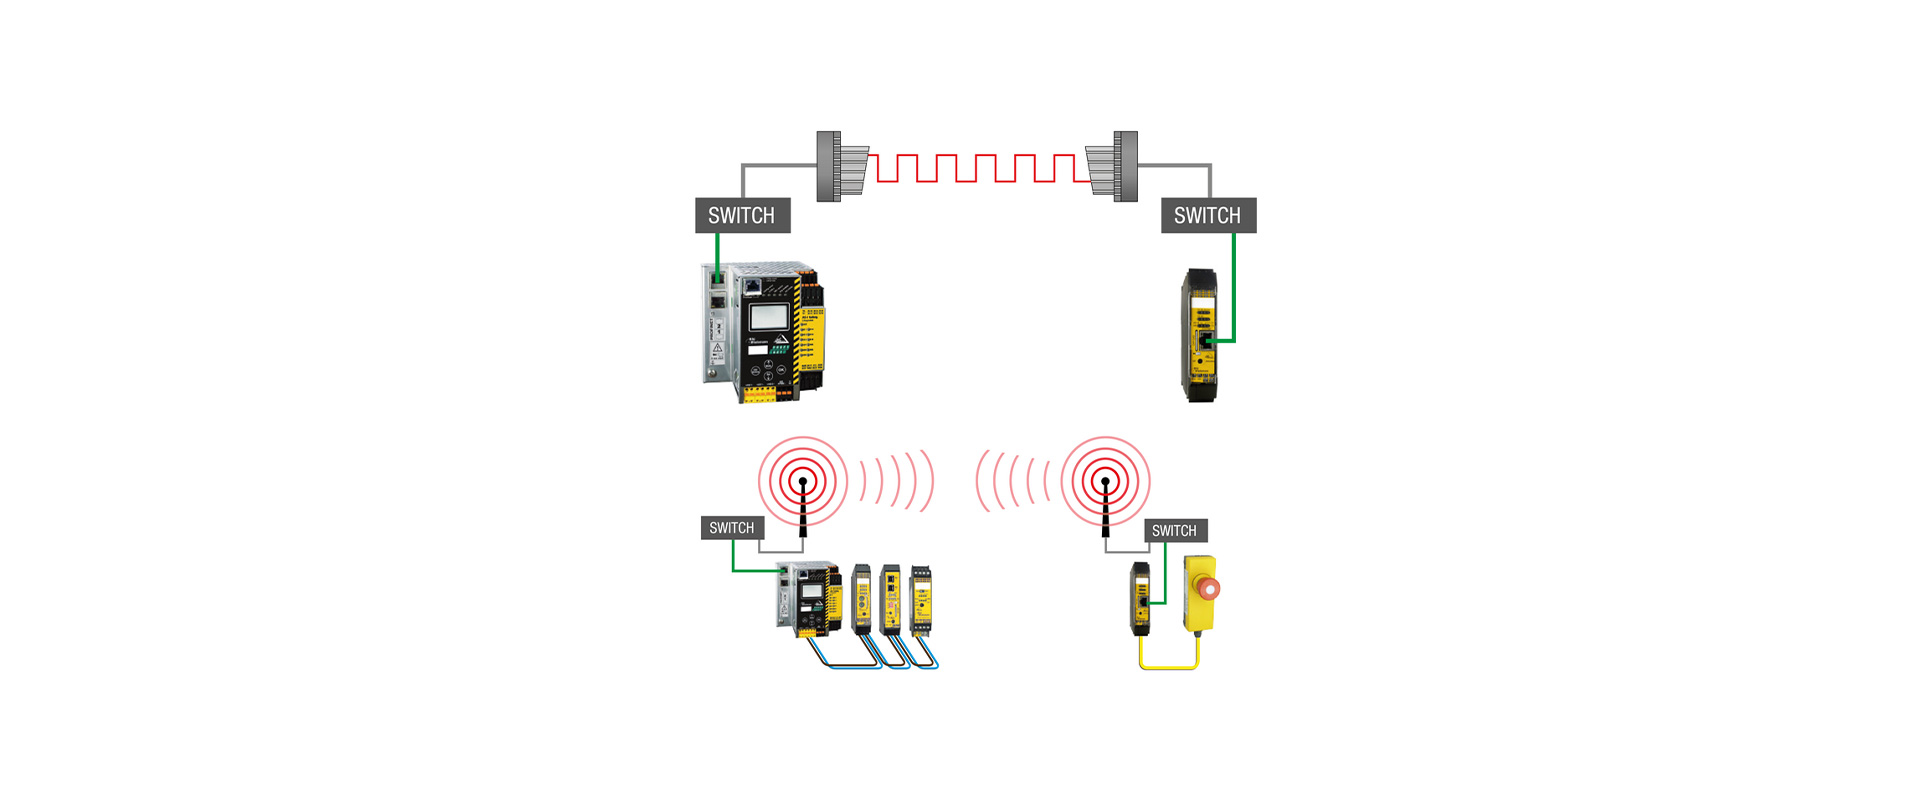
In großen Anlagen verwenden nicht alle Maschinenbereiche zwangsläufig dieselbe PLC-Marke oder denselben Feldbus. Der Safe Link-Ansatz von Bihl+Wiedemann ermöglicht den Austausch sicherer Signale über Ethernet zwischen kompatiblen Safety Monitoren und Gateways. So lassen sich ein linienweiter Not-Halt, die sichere Bereitschaftsmeldung eines benachbarten Bereichs oder eine Freigabe an einer Übergabestelle über eine Sicherheitsverbindung übertragen, die von den unterschiedlichen übergeordneten Steuerungsplattformen unabhängig ist. Auf der offiziellen Seite zur funktionalen Sicherheit wird angegeben, dass über Safe Link bis zu einunddreißig Geräte verbunden werden können; die tatsächliche Kapazität muss anhand des gewählten Geräts, der Konfiguration und der aktuellen Dokumentation geprüft werden.
Die sichere Verbindung darf nicht wie gewöhnlicher Ethernet-Datenverkehr geplant werden, der an einen beliebigen Port des Anlagennetzwerks angeschlossen wird. Unterstützte Topologie, Netzwerkgeräte, IP-Adressplan, Redundanzkonzept, Verzögerung und Fehlerreaktion müssen gemäß den Produktanweisungen umgesetzt werden. Es wird validiert, unter welchen Bedingungen andere Bereiche weiterarbeiten dürfen, wenn ein Bereich abgeschaltet wird, wie Freigaben nach der Wiederverbindung der Linie wiederhergestellt werden und welchen Umfang Wartungsüberbrückungen haben. Bei Maschinen, für die unterschiedliche Teams zuständig sind, sind eine Schnittstellenvereinbarung und ein gemeinsames Änderungsverfahren ebenso wichtig wie die technische Lösung.
ASIMON360: Konfiguration und Programmierung unterscheiden
Die Logik des Safety Monitors wird in der Software ASIMON360 erstellt. Funktionsbausteine, Eingänge, Wiederanlauf, Zeitbedingungen, EDM (externe Geräteüberwachung) und Ausgänge können in einer grafischen Struktur miteinander verknüpft werden. Ein benutzerfreundliches Engineering-Werkzeug entbindet nicht von der Verantwortung für die Validierung. Für jeden Baustein wird das erwartete Sicherheitsverhalten zunächst im Anforderungsdokument festgehalten; die Konfiguration setzt diese Anforderung um. Die bei der Online-Diagnose angezeigten Live-Zustände unterstützen die Inbetriebnahme, ein Prüfprotokoll darf jedoch nicht ausschließlich aus Bildschirmaufnahmen bestehen.
Berechtigungsverwaltung und Versionskontrolle sind wichtig. Es wird dokumentiert, wer das Sicherheitsprojekt geändert hat, mit welcher Gerätesoftware es kompiliert wurde, wann es heruntergeladen wurde und welche Validierungstests wiederholt wurden. Auch wenn das Sicherungsmedium des Gateways den Gerätetausch erleichtert, darf eine automatische Übertragung nicht ohne Prüfung derselben Produktnummer, einer kompatiblen Firmware und des richtigen Projekts akzeptiert werden. Zwischen dem Standard-PLC-Programm und dem Safety Monitor-Projekt muss eine Versionszuordnung hergestellt werden; ändert sich auf einer Seite ein Signalname oder das Datenabbild, sind mögliche Auswirkungen auf die andere Seite zu untersuchen.
Diagnose, Weboberfläche und IIoT-Daten
Der Webserver auf dem Gateway, OPC UA oder REST API können den ASi-Netzwerkstatus, Zyklusinformationen und Gerätediagnosen für die Instandhaltung oder übergeordnete Systeme bereitstellen. Diese Daten ermöglichen es, Kabelbrüche, Adresskonflikte, den Ausfall der Hilfsenergieversorgung oder bestimmte Kanalfehler schneller zu lokalisieren. Diagnosezugriff und sicherheitsgerichtete Steuerung sind jedoch nicht dasselbe. Eine schreibgeschützte Instandhaltungsansicht, Schreibberechtigungen, Netzwerksegmentierung, Benutzerkonten und Richtlinien für den Fernzugriff werden im Einklang mit den Cybersicherheitsvorgaben der Anlage festgelegt.
Eine grüne Anzeige auf einem IIoT-Bildschirm belegt nicht, dass der sichere Ausgang physisch getestet wurde. Die Sicherheitsvalidierung erfolgt durch Auslösen des realen Sensors, Unterbrechen der Kommunikation und Beobachten der Rückmeldung des letzten Schaltelements. Diagnosedaten ergänzen die Dokumentation dieses Tests. Aufeinander abgestimmte Ereigniszeitstempel in PLC, Gateway und Instandhaltungssystem erleichtern die Ursachenanalyse.
Inbetriebnahmeszenarien
- Unabhängiger Test: Während die Standard-PLC noch nicht in Betrieb ist, werden jeder an den Safety Monitor angeschlossene Eingang und jeder sichere Ausgang entsprechend der festgelegten Funktion getestet.
- Schnittstellentest: Die an die PLC übertragenen Statussignale und die von der PLC kommenden Standardfreigaben werden Bit für Bit überprüft; invertierte Logik und ein Szenario mit veralteten Daten werden getestet.
- Netzwerkausfall: Unterbrechungen von ASi, Feldbus und Safe Link werden einzeln herbeigeführt; dabei wird jeweils das Verhalten der sicheren und der Standardausgänge aufgezeichnet.
- Spannungswiederkehr: Es wird überprüft, dass beim Einschalten von Gateway, Feldmodul und PLC in unterschiedlicher Reihenfolge kein unerwarteter Wiederanlauf erfolgt.
- Geräteaustausch: Adresse und Konfiguration werden auf ein Ersatzgerät mit derselben Artikelnummer übertragen; anschließend wird der Funktionstest wiederholt.
- Lasttest: Unter Bedingungen nahe der maximalen Teilnehmerzahl und Kommunikationslast werden Reaktionszeiten und Diagnosezugriff geprüft.
Checkliste für Angebotserstellung und Standardisierung
- Risikobeurteilung, PLr/SIL-Ziel, sicherer Zustand und Reaktionszeit jeder Sicherheitsfunktion
- Bedarf an einem lokalen Safety Basic Monitor, einem Gateway mit integriertem Monitor oder einer F-CPU-Anbindung
- Übergeordnetes Feldbusprotokoll, sicheres Kommunikationsprotokoll, Anzahl der Master und Grenzen der ASi-Netzwerke
- Anzahl der sicheren und Standard-Ein- und -Ausgänge, OSSD (sicheres Halbleiter-Ausgangssignal)/Kontaktarten, AUX-Versorgung und Ausgangslasten
- Über Safe Link auszutauschende Signale, Geräteanzahl, Topologie, Zeitüberschreitung und bereichsbezogene Fehlerreaktion
- PLC-Datenabbild, GSDML/EDS/XDD-Version, Datenhoheit und Standard für Diagnosemeldungen
- ASIMON360-Projektversion, Berechtigungen, Prüfsumme, Sicherungs- und Wiederherstellungsverfahren
- Netzwerksegmentierung, Benutzerrollen und Änderungsprotokoll für Web-, OPC UA- und REST-Zugriff
- FAT/SAT-Szenarien, gemessene Stoppzeiten, Fehlerinjektion und Plan für wiederkehrende Prüfungen
Der Wert PLC-unabhängiger Sicherheitstechnik besteht nicht darin, die Sicherheitsfunktion in eine unklare „Blackbox“ zu verlagern, sondern Feldanbindung, sichere Logik und Schnittstelle zur übergeordneten Steuerung in klar definierte Ebenen zu trennen. Das Safety Monitor- und Gateway-Portfolio von Bihl+Wiedemann bietet Möglichkeiten, diese Ebenen an unterschiedliche Steuerungssysteme anzupassen. Ein erfolgreiches Ergebnis wird durch die Auswahl der exakten Variante, eine eindeutige Verantwortlichkeitsmatrix und die Validierung anhand realer Fehler erreicht.